
Conform TechSpot, un atac ransomware a perturbat activitatea Administrației Naționale Apele Române, agenția guvernamentală responsabilă de gestionarea resurselor de apă ale țării. Incidentul, care a început în weekend, a dezactivat aproximativ 1.000 de calculatoare din 10 din cele 11 birouri regionale ale autorității și a întrerupt accesul la sisteme digitale vitale, inclusiv e-mailuri, baze de date, site-uri web și sisteme de informații geografice.
Autoritățile au confirmat că controlul operațional al infrastructurii de apă a națiunii rămâne intact. Potrivit declarațiilor oficiale, activitățile de gestionare a apei sunt menținute „în parametri normali, prin dispecerate și comunicații vocale,” ceea ce indică faptul că operatorii au revenit la coordonarea manuală în timp ce serviciile digitale rămân nefuncționale.
Nicio grupare nu a revendicat responsabilitatea pentru intruziune. Anchetele au raportat că atacatorii au lăsat un mesaj oferind agenției șapte zile pentru a stabili contactul – o abordare tipică operațiunilor ransomware care caută să negocieze plata sau să demonstreze influența.
Direcția Națională pentru Securitate Cibernetică (DNSC) a declarat că vectorul de infecție – metoda inițială utilizată pentru a pătrunde în rețea – nu a fost încă identificat. Analiza criminalistică a arătat că atacatorii au folosit instrumentul de criptare BitLocker al Microsoft pentru a bloca accesul la unitățile de sistem, în loc să folosească un program de criptare personalizat sau terță parte.
BitLocker este o funcție legitimă din Windows destinată protecției datelor, dar poate fi exploatată în astfel de atacuri atunci când administratorii pierd controlul asupra cheilor de recuperare sau privilegiilor.
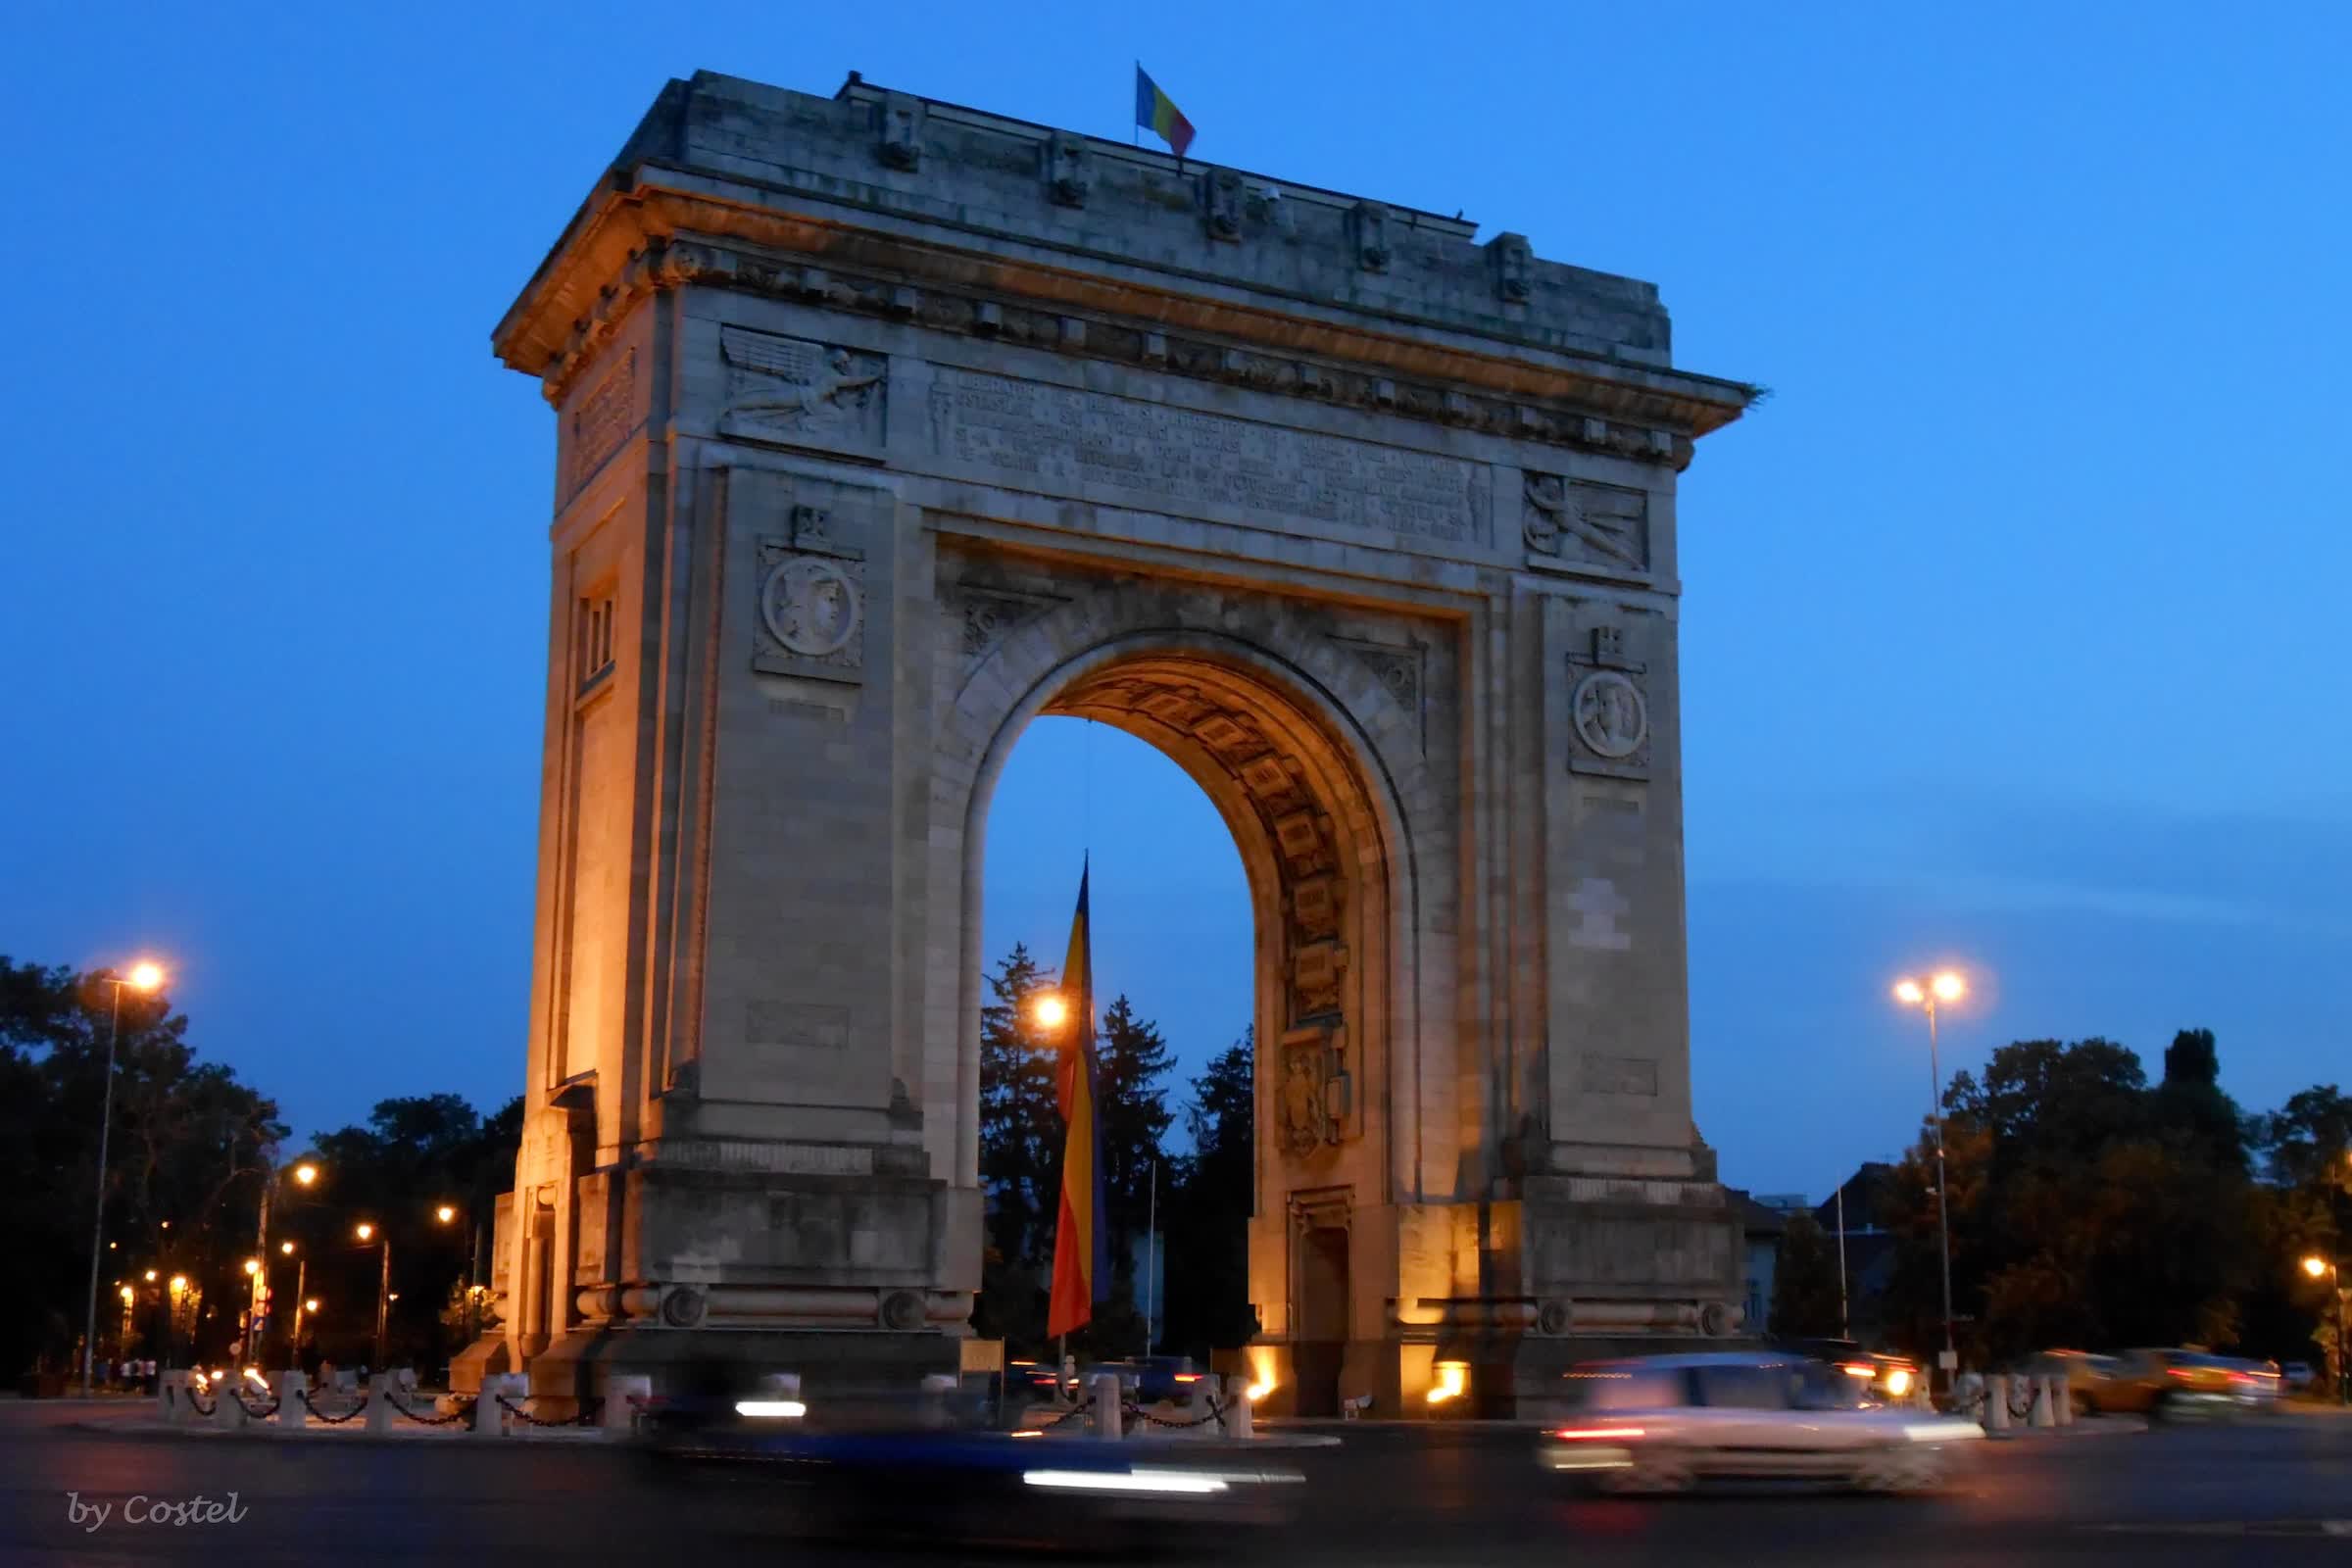
București, România
DNSC și serviciul de informații interne al României desfășoară o anchetă comună pentru a determina originea atacului și a restabili sistemele critice. În acest stadiu, oficialii nu au publicat detalii tehnice despre modul în care malware-ul s-a răspândit sau dacă au fost compromise acreditările privilegiate.
Deși sistemele de apă ale României au evitat daunele operaționale directe, cazurile recente din Europa arată impactul fizic potențial al intruziunilor cibernetice asupra infrastructurii. În 2024, Danemarca a suferit spargeri de conducte și întreruperi temporare de apă în orașul Køge după ce hackerii au manipulat controalele presiunii apei. Acest atac a fost atribuit grupului pro-rus Z-Pentest.
Un an mai târziu, site-urile electorale daneze au fost ținta unor atacuri de tip denial-of-service distribuite, legate de NoName057(16), o altă organizație pro-rusă.
La începutul lunii decembrie, Germania a convocat și ambasadorul Rusiei în urma unor incidente cibernetice care au vizat sistemele electorale și rețelele de control al traficului aerian. Unele guverne europene au descris acest tipar de activitate ca parte a unui război hibrid, văzând escaladarea constantă a atacurilor digitale asupra infrastructurilor critice ca un complement la presiunea geopolitică.
Profesioniștii din securitate notează frecvent că investițiile în securitatea cibernetică în mediile de utilități și infrastructură tind să fie mai reduse față de alte priorități IT. Administratorii de sisteme se confruntă adesea cu provocarea de a echilibra protecția și continuitatea, iar măsurile de atenuare sunt uneori întărite doar după o breșă semnificativă.
Fie că incidentul din România se încadrează într-o campanie coordonată rămâne o întrebare deschisă, dar momentul și metoda sa reflectă o creștere mai largă a atacurilor legate de stat sau oportuniste asupra sistemelor esențiale. DNSC nu a indicat când ar putea avea loc restaurarea completă digitală, lăsând majoritatea funcțiilor dependente de operațiuni manuale pe măsură ce ancheta continuă.





