
Este AI capabilă să oprească criptarea în masă și coruperea fișierelor?
Ransomware-ul a devenit una dintre cele mai devastatoare amenințări din era digitală, blocând fișiere critice și cerând răscumpărări costisitoare. Atunci când este combinat cu AI și cloud computing, riscurile și mizele cresc și mai mult. Cu toate acestea, Google pariază că modelele AI pot juca un rol crucial în protejarea datelor utilizatorilor, chiar și în timpul unui atac ransomware activ.
Google consideră că amenințarea ransomware în continuă evoluție necesită o abordare nouă în materie de prevenire și detectare. În acest scop, compania a anunțat o nouă funcție anti-ransomware bazată pe AI pentru utilitarul său Drive desktop, concepută pentru a opri malware-ul de criptare a fișierelor chiar și după ce a pătruns într-un sistem.
Ransomware-ul rămâne una dintre cele mai periculoase amenințări cu care se confruntă organizațiile și utilizatorii individuali. Aceste atacuri pot cauza pierderi financiare semnificative, pot perturba operațiunile de afaceri și pot compromite date sensibile. Industrii variind de la sănătate, retail și educație la producție și guvern au fost toate afectate.
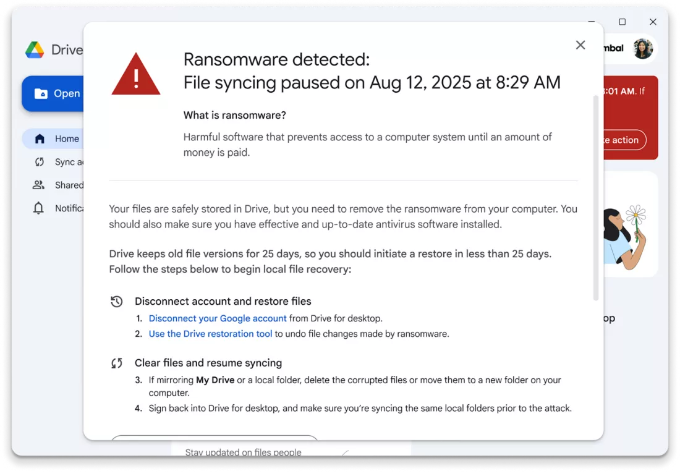
Pentru a aborda acest lucru, Google îmbunătățește Drive cu un sistem de detecție bazat pe AI care poate întrerupe automat sincronizarea fișierelor dacă este detectată o infecție ransomware. Potrivit companiei, documentele native Workspace și ChromeOS sunt în mare parte în siguranță față de astfel de atacuri, dar platformele desktop majore precum Windows și macOS pot beneficia de acest strat suplimentar de protecție.
Google descrie acest lucru ca un strat „complet nou” de apărare anti-ransomware, conceput pentru a funcționa alături de protecțiile anti-malware tradiționale. Compania și-a antrenat modelul AI pe milioane de mostre de ransomware din lumea reală, făcându-l capabil să detecteze cei mai puternici indicatori ai noilor infecții ransomware.
Mai mult, modelul este îmbunătățit continuu prin analizarea de noi mostre care trec prin platforma VirusTotal. Google a spus că noua protecție se bazează pe un „motor de detecție” care poate încorpora noi informații despre amenințări de la VT, ceea ce sună mai mult ca un produs anti-malware tradițional decât ca un model AI predispus la halucinații.
Important, Google subliniază că noul model AI nu este antrenat pe datele clienților. Fișierele utilizatorilor nu sunt folosite pentru a antrena sau a ajusta fin sistemul, decât dacă a fost acordată permisiunea explicită.
Potrivit lui Bob O’Donnell, analist șef la Technalysis Research, funcția „este excelentă nu numai pentru utilizatorii Google Workspace, ci și pentru persoanele și companiile care pot folosi și alte suite de productivitate de birou.”
Disponibilă în prezent în versiune beta deschisă, protecția anti-ransomware bazată pe AI poate, de asemenea, să restaureze fișierele necriptate din cloud în timpul unei infecții active. Administratorii vor avea acces la controale suplimentare, Consola de Administrare a Workspace livrând alerte atunci când este detectată activitate ransomware în rețelele lor.





