
Conform TechSpot, China acuză Agenția Națională de Securitate (NSA) din SUA că a desfășurat atacuri cibernetice asupra Centrului Național de Servicii de Timp (NTSC) al Chinei, susținând că aceste breșe ar fi putut afecta comunicațiile de rețea, sistemele financiare, alimentarea cu energie electrică și chiar timpul standard internațional.
Ministerul Securității Statului (MSS) din China susține că NSA a exploatat vulnerabilități în serviciile de mesagerie ale unei mărci străine de telefoane mobile, fără a o numi, pentru a fura date și acreditive de autentificare de la personalul NTSC între 2022 și 2024. Agenția ar fi folosit aceste informații pentru a spiona dispozitivele mobile ale angajaților și sistemele de rețea ale centrului.
Postarea MSS pe WeChat subliniază o serie de elemente care ar putea fi perturbate de un atac asupra NTSC, care generează și distribuie timpul standard al Chinei. Acestea includ comunicațiile naționale, transportul, lansările aerospațiale, finanțele, energia electrică, cartografierea și măsurătorile, apărarea națională și multe altele. Ministerul a declarat că a oferit îndrumări centrului pentru a elimina riscurile.
MSS susține că NSA a folosit 42 de “arme cibernetice speciale” pentru a ținti mai multe sisteme de rețea interne ale NTSC și a încercat să infiltreze un sistem de timp esențial în 2023 și 2024.
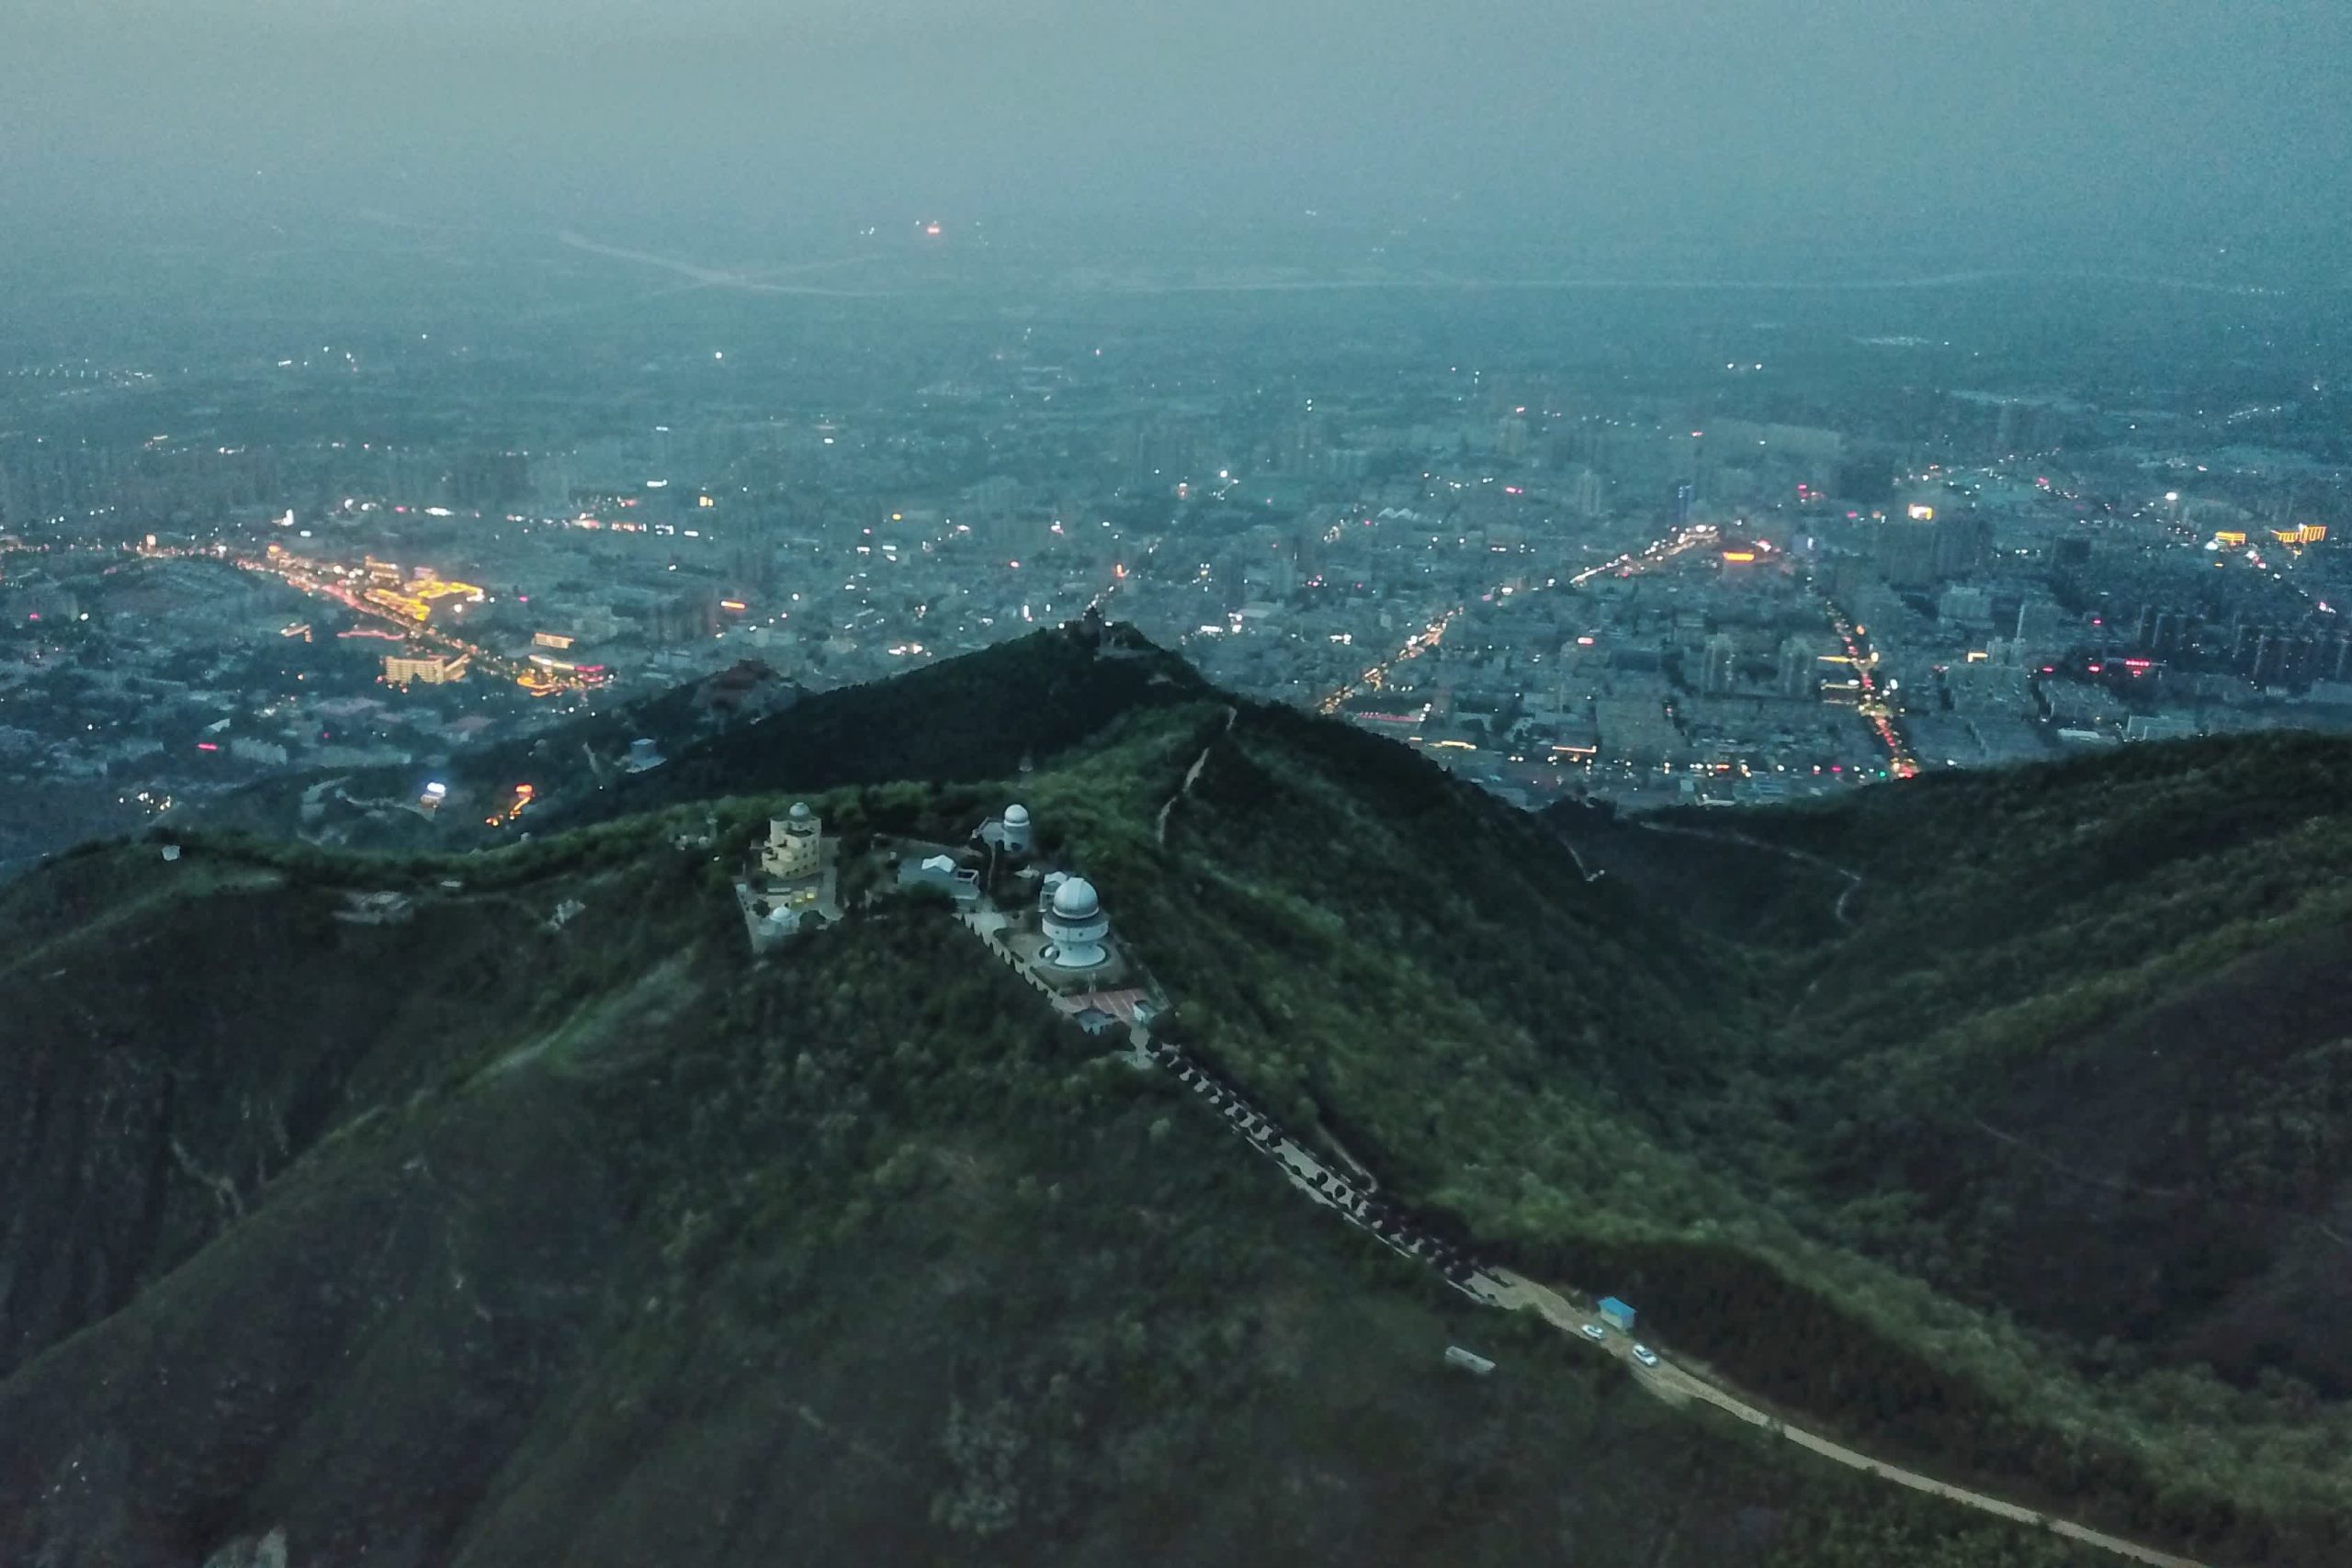
Centrul Național de Servicii de Timp din China, pe vârful Muntelui Li
Postarea MSS mai afirmă că atacurile NSA au fost efectuate de la sfârșitul nopții până dimineața devreme, ora Beijingului, și că agenția a folosit Filipinele, Japonia, Taiwanul și Europa, precum și VPN-uri, ca puncte de plecare pentru atacuri.
MSS încheie acuzând SUA că au “călcat în mod repetat în picioare regulile internaționale ale spațiului cibernetic” și că “faptele de necontestat” dovedesc că Statele Unite sunt “adevăratul Matrix și cea mai mare sursă de haos în spațiul cibernetic”. Ce fapte concrete sunt acestea nu a fost dezvăluit de agenția chineză.
Ambasada SUA a răspuns la aceste acuzații spunând că hackerii chinezi sunt cea mai activă și persistentă amenințare pentru guvernul și companiile americane.
China și SUA au o lungă istorie când vine vorba de hacking. În 2015, președintele de atunci, Obama, și președintele chinez Xi Jinping au anunțat că au ajuns la un acord conform căruia “niciunul dintre guvernele celor două țări nu va desfășura sau susține în mod conștient furtul cibernetic de proprietate intelectuală.” Totuși, atacuri asupra companiilor americane de către hackeri susținuți de guvernul chinez au fost raportate doar câteva săptămâni mai târziu.
Unul dintre cele mai mari atacuri pe care SUA le-au pus pe seama Chinei în ultimii ani a fost cel asupra Microsoft Exchange în 2021.
În februarie 2022, directorul Biroului Federal de Investigații, Christopher Wray, a declarat că China este responsabilă pentru mai multe atacuri cibernetice asupra SUA decât toate celelalte țări la un loc.
În 2023, China a numit SUA “Imperiul Hacking-ului”, o afirmație bazată în principal pe o serie de dezvăluiri din 2017 despre CIA de către Wikileaks, codificate Vault7.





