
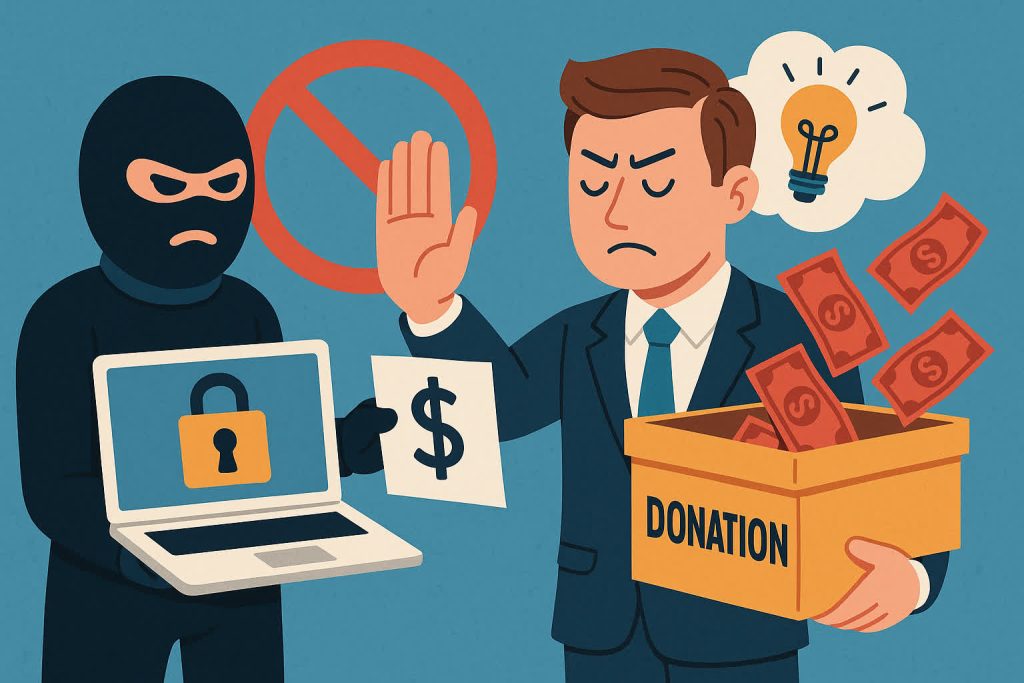
Conform TechSpot, o companie a luat o decizie inovatoare în fața unei cereri de ransomware, refuzând să plătească și alegând în schimb să doneze suma cerută pentru cercetarea criminalității cibernetice.
De ce este important: În majoritatea cazurilor, agențiile de aplicare a legii sfătuiesc companiile să nu plătească cererile de ransomware – plata nu garantează că atacatorii își vor respecta promisiunile și ar putea duce la și mai multe tentative de extorcare. Un director a mers mai departe: nu doar că a refuzat să plătească, dar a și donat banii ceruți către cercetarea criminalității cibernetice.
Mariano Albera, CTO al Checkout.com, a scris că furnizorul global de servicii de plată a devenit victima unui atac de tip ransomware săptămâna trecută.
Incidentul a început când grupul de hackeri ShinyHunters a contactat compania, susținând că a obținut date furate legate de firmă și cerând o răscumpărare.
Checkout.com a lansat o investigație și a descoperit că atacatorii au obținut datele accesând un sistem de stocare în cloud terț, care nu a fost dezactivat corespunzător. Acesta fusese folosit pentru documente operaționale interne și materiale de onboarding ale comercianților în 2020 și anii anteriori.
Albera a subliniat că incidentul a afectat mai puțin de 25% din clienții comerciali actuali ai Checkout.com. El a adăugat că breșa nu a afectat platforma de procesare a plăților live și că hackerii nu au avut acces la fondurile comercianților sau la numerele cardurilor.
CTO-ul și-a cerut scuze pentru incident și a declarat că procesul de identificare a celor afectați a început. Dar Albera a subliniat că Checkout.com nu are intenția de a plăti răscumpărarea.
În loc să predea banii, compania va dona suma cerută, care nu a fost dezvăluită, către Carnegie Mellon University și University of Oxford Cyber Security Center pentru a sprijini cercetarea lor în combaterea criminalității cibernetice.
“Securitatea, transparența și încrederea sunt fundamentul industriei noastre,” a scris el. “Ne vom asuma greșelile, ne vom proteja comercianții și vom investi în lupta împotriva actorilor criminali care amenință economia noastră digitală.”
Întrebarea dacă să plătești sau nu un atacator de ransomware a fost mult timp dezbătută. În iunie, Australia a devenit prima țară care a cerut anumitor organizații să dezvăluie când și cât au plătit infractorilor cibernetici după o breșă de date.
Au existat apeluri pentru ca guvernele să interzică companiilor să plătească plățile de răscumpărare hackerilor. Anul acesta, Regatul Unit a propus o astfel de interdicție printre organizațiile din sectorul public.
În octombrie, o coaliție de 40-48 de țări din Inițiativa Internațională de Combatere a Ransomware-ului s-a angajat să nu plătească răscumpărările, ceea ce este diferit de interzicerea legală a plăților. Unele jurisdicții au legi care interzic plățile dacă atacatorii sunt o entitate sancționată sau încalcă legile privind spălarea banilor sau finanțarea terorismului.
Un studiu din mai a constatat că peste 70% din cele 1.000 de companii afectate de ransomware au optat să plătească răscumpărarea. Dar doar 60% dintre victimele care au plătit au primit chei de decriptare funcționale și și-au recuperat cu succes datele. În 40% din cazuri, cheile furnizate erau corupte sau ineficiente.
SEO Metadata:





