Atacurile de comandă și control (C2) pot prelua rapid întregi rețele și pot oferi hackerilor acces la o armată de botnet. Află cum se întâmplă și ce poți face ca să te protejezi.
Atacurile de comandă și control permit hackerilor să preia controlul întregii rețele sau să transforme calculatoarele individuale într-o armată de boți pe care o pot folosi după bunul plac.
Poate ai auzit recent despre ele când SUA au neutralizat botnetul “Cyclops Blink” prin accesarea unor dispozitive infectate și înlăturarea malware-ului, dar iată ce ar trebui să știi despre aceste atacuri.
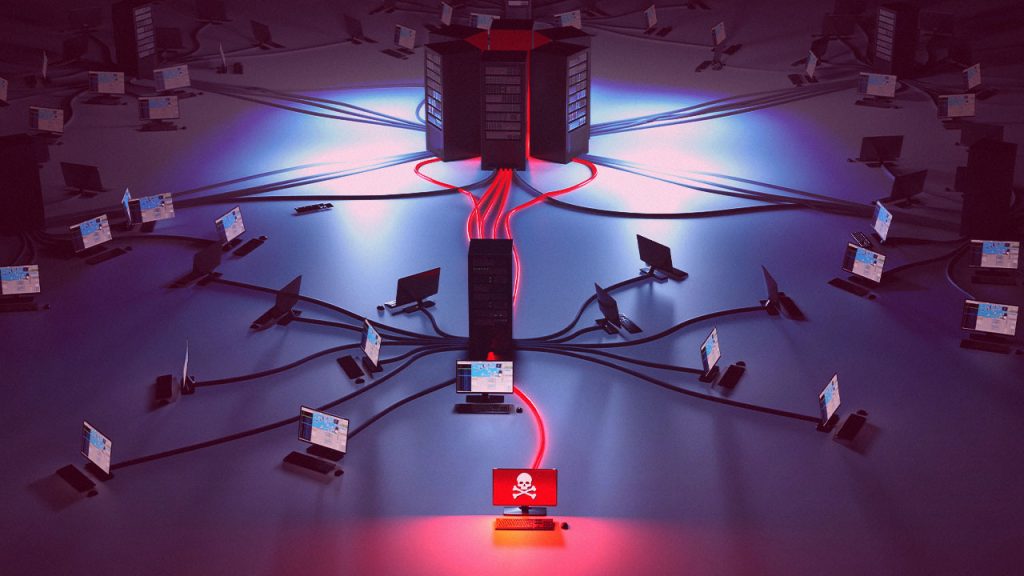
Atacurile cibernetice de comandă și control (C2 sau C&C) apar atunci când actorii rău intenționați pătrund într-un sistem și instalează malware care le permite să trimită comenzi de la distanță de pe un server C2 către dispozitivele infectate. Primul dispozitiv infectat contaminează adesea orice alt dispozitiv cu care comunică, așa că, în cazul unei rețele profesionale, întregul sistem poate fi rapid pus sub controlul atacatorului.
Există nenumărate modalități prin care atacatorii pot infecta un dispozitiv și la fel de multe tipuri de atacuri pe care le pot derula odată ce sunt în sistem. Conform companiei de securitate cibernetică Palo Alto Networks, peste 80% din malware folosește sistemul de nume de domenii (DNS) pentru a identifica serverele C2, a fura date și a răspândi alte programe malițioase.
Mai întâi, atacatorul trebuie să introducă malware-ul în sistemul țintă. Acest lucru se poate realiza prin metode de inginerie socială precum emailuri de tip phishing, reclame false care duc la site-uri malițioase sau extensii de browser și aplicații dubioase.
Adesea, acestea folosesc subiecte de actualitate sau elemente din cultura pop pentru a atrage atenția, de la COVID-19 până la jocuri video. În unele cazuri, atacatorii compromit fizic un sistem printr-un USB cu malware.
Când cineva descarcă involuntar malware, făcând clic pe un link sau instalând o actualizare de software aparent legitimă, acesta trimite o comandă predefinită înapoi către serverul său, de obicei prin canale de transmitere de încredere și greu de monitorizat. DNS este unul dintre aceste canale.
Odată trimisă comanda, dispozitivul infectat devine un “bot”, un zombie digital aflat sub controlul atacatorului. Acesta răspândește apoi malware către alte dispozitive, transformându-le în boți, extinzând aria de control și creând o rețea de boți, cunoscută ca “botnet”.
Multe atacuri C2 sunt concepute să rămână nedetectate cât mai mult timp, în special atunci când scopul este furtul de date.
Conform Palo Alto Networks, alte utilizări comune ale C2 includ:
Preluarea calculatoarelor gazdă pentru minerit de criptomonede
Distrugerea datelor
Oprirea mașinilor, inclusiv a întregii rețele
Repornirea de la distanță a dispozitivelor infectate pentru a perturba funcționarea sistemului
Atacuri de tip serviciu distribuit de tip denial of service (DDoS) asupra rețelelor infectate
C2 poate fi folosit și pentru criptarea datelor și luarea sistemelor ostatic în atacuri de tip ransomware.
Este ușor de imaginat cât de catastrofal ar fi dacă un atacator ar prelua controlul asupra unui sistem critic, precum o rețea de calculatoare a unui spital sau o stație de tratare a apei, și l-ar închide.
Pe măsură ce tot mai multe dispozitive și sisteme, cum ar fi utilitățile publice, se conectează la Internetul lucrurilor (IoT), protejarea împotriva atacurilor C2 devine esențială.
În primele zile ale internetului, atacatorii foloseau un server fizic aflat sub controlul lor și lansau atacul de acolo. Astăzi, multe atacuri C2 sunt direcționate de pe servere din cloud.
Uneori, un atacator utilizează un singur server la care malware-ul trimite mesaje pentru instrucțiuni. Acesta poate fi filtrat și blocat prin detectarea adresei IP a serverului C2, împiedicând astfel comunicațiile ulterioare. Dacă atacatorul folosește proxy-uri pentru a masca adresa IP reală, apărarea devine mai dificilă.
Mai des, escrocii folosesc mai multe servere pentru a desfășura un atac. Pot fi mai multe servere care rulează același atac pentru redundanță sau grupuri de servere aranjate într-o ierarhie.
Atacatorii pot instrui, de asemenea, calculatoarele infectate dintr-un botnet să funcționeze ca o rețea peer-to-peer (P2P), comunicând aleatoriu între ele în loc să folosească un server central. Aceasta îngreunează detectarea originii infecției.
Conform producătorului de software de securitate cibernetică DNSFilter, această metodă este adesea folosită împreună cu un atac cu un singur server — dacă serverul principal este închis, opțiunea P2P rămâne o soluție de rezervă.
Deși ideea ca altcineva să-ți preia controlul asupra sistemului este îngrijorătoare, există câteva măsuri prin care te poți apăra.
În primul rând, educă-ți echipa. Instruiește orice persoană care are acces la rețeaua ta cu privire la tacticile de inginerie socială folosite de atacatori.
Odată ce oamenii cunosc semnele unui atac, sunt mult mai puțin predispuși să fie păcăliți. Arată-le cum arată un email de tip phishing, cum să verifice siguranța unui fișier descărcat și altele.
Apoi, folosește un firewall. Deși nu va proteja împotriva actorilor deja infiltrați în sistem, va împiedica accesul persoanelor neautorizate și poate fi configurat să alerteze asupra adreselor URL și IP suspecte.
Blogul de securitate cibernetică Tripwire recomandă segmentarea rețelei ca măsură de protecție. Împărțirea rețelei în subrețele mai mici, care comunică doar între ele, împiedică malware-ul care trece de celelalte apărări să se răspândească pe scară largă.
Ei folosesc exemplul sistemelor de vânzare cu amănuntul (POS) din magazine. Acestea pot comunica doar cu un număr limitat de alte dispozitive, astfel încât, chiar dacă un malware de colectare a datelor de pe carduri de credit pătrunde, nu poate transmite informațiile fura foarte departe.
Aceste recomandări sunt valabile nu doar pentru atacurile C2, ci pentru aproape orice amenințare cibernetică. Educația și o apărare solidă nu sunt infailibile, dar reduc semnificativ riscul de atacuri și breșe de securitate.