Știm că există un motiv întemeiat pentru care vrei să afli parola rețelei.
Iată cum poți proceda.
Probabil ai o rețea Wi-Fi acasă.
Dar poate ai uitat parola sau vecinii nu vor să o împărtășească.
Sau poate stai lângă semnale puternice care te provoacă de fiecare dată când pornești laptopul sau te uiți la telefon.
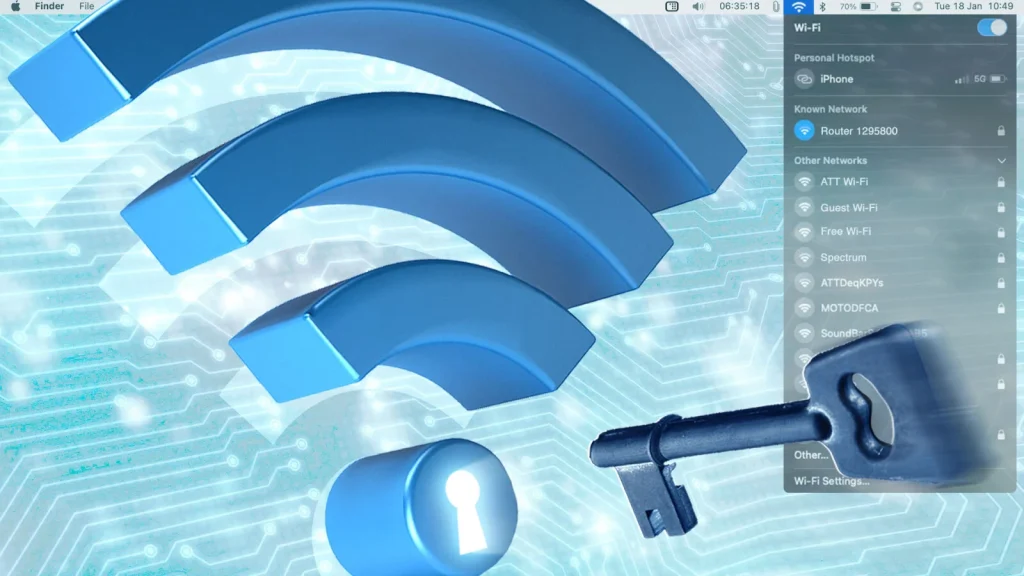
Dacă lângă numele rețelei (SSID – Service Set Identifier) apare un lacăt, înseamnă că securitatea este activată.
Fără parolă sau frază de acces nu vei putea folosi acea rețea sau internetul aferent.
Poi, ai putea merge la o cafenea, să cumperi un latte și să folosești Wi-Fi-ul „gratuit” de acolo.
Sau să instalezi pe telefon o aplicație precum WiFi Map, care oferă o listă cu milioane de hotspoturi gratuite (inclusiv parolele partajate de utilizatori pentru rețele securizate).
Există însă și alte metode de a obține conectivitate wireless.
Unele cer atât de multă răbdare încât ideea unei cafele ajunge să pară avantajoasă.
Continuă lectura dacă nu poți aștepta.
Acest truc funcționează pentru a recupera parola (sau cheia de securitate) doar dacă ai uitat o parolă pe care ai mai folosit-o anterior.
Windows salvează un profil pentru fiecare rețea la care te-ai conectat.
Dacă îi ceri să uite complet rețeaua, va elimina și parola, iar atunci nu vei mai putea recupera nimic.
Deschide un Prompt de comandă cu drepturi de administrator.
Apasă pe meniul Start, tastează cmd (fără ghilimele), apoi fă clic dreapta pe „Command Prompt” și alege Rulează ca administrator.
Se va deschide o fereastră neagră cu promptul, de exemplu C:\WINDOWS\system32>. Acolo vei tasta comanda pentru afișarea profilurilor de rețea.
Rezultatul include o secțiune User Profiles cu toate rețelele la care te-ai conectat și pe care le-ai salvat.
Alege rețeaua dorită, copiază numele exact și tastează la prompt:
netsh wlan show profile name=”NUME_REȚEA” key=clear
În secțiunea Security Settings caută linia Key Content.
Cuvântul de lângă ea este parola Wi-Fi pe care o căutai.
Dacă preferi interfață grafică, unele programe precum Cain & Abel sau WirelessKeyView pot face același lucru.
În macOS, deschide Spotlight (Cmd+Space), tastează Terminal și folosește comanda echivalentă înlocuind NUME_REȚEA cu SSID-ul vizat.
Pentru și mai multe trucuri de a vizualiza parolele Wi-Fi salvate pe diverse dispozitive, citește Cum să vezi parolele Wi-Fi salvate.
Nu va funcționa pe rețeaua Wi-Fi a altcuiva: ai nevoie de acces fizic la router.
Înainte să faci un reset complet doar ca să revii la propria rețea, încearcă mai întâi să te autentifici în router.
De acolo poți reseta rapid parola sau cheia de acces uitată.
Dacă nu știi parola de administrator a routerului, nu vei putea intra.
Parola de Wi-Fi și parola de acces în router nu sunt același lucru, decât dacă le-ai setat identice.
Resetarea routerului funcționează doar dacă ai acces prin Wi-Fi (ceea ce nu ai) sau fizic, cu un cablu Ethernet.
Dacă routerul ți l-a furnizat furnizorul de internet (ISP), verifică eticheta de pe dispozitiv:
Poate afișează SSID-ul și cheia de securitate implicite înainte de orice resetare.
Iată opțiunea nucleară: aproape toate routerele au un buton mic de reset ascuns.
Apasă-l cu un pix sau cu un agrafă, ține apăsat 10 secunde și routerul va reveni la setările din fabrică.
După reset va trebui să folosești iar combinația de nume de utilizator și parolă pentru administrator.
Fă acest lucru de pe un PC conectat prin cablu Ethernet, deoarece resetul probabil a dezactivat temporar Wi-Fi-ul.
Accesul în interfața de configurare se face de obicei printr-un browser, deși multe routere și sisteme mesh au aplicații dedicate.
Unele routere păstrează pe etichetă SSID-ul și cheia de securitate implicite, astfel încât poți reveni rapid online după reset.
Adresa pe care o tastezi în browser este de obicei 192.168.1.1, 192.168.0.1 sau o variantă apropiată.
Ca să afli exact pe PC-ul tău, deschide un prompt de comandă și tastează ipconfig.
Caută IPv4 Address, care va începe cu 192.168.x.y.
În browser tastează 192.168.x.1, înlocuind x cu al treilea octet găsit în lista ipconfig.
Routerul îți va cere nume de utilizator și parolă (probabil diferite de cele Wi-Fi).
Verifică manualul sau vizitează RouterPasswords.com pentru combinațiile implicite, după modelul routerului.
Vei observa rapid că mulți producători folosesc ca nume „admin” și ca parolă „password”.
Deoarece mulți nu schimbă datele implicite, încearcă-le înainte de reset.
Când ajungi în setările Wi-Fi, activează rețeaua și alege parole puternice, dar ușor de reținut.
Asigură-te că parola Wi-Fi este și ușor de introdus de pe un dispozitiv mobil.
Nimic nu e mai frustrant decât o serie de caractere imposibil de tastat de pe un smartphone, chiar dacă e extrem de sigură.
Nu ai venit aici pentru titlul „Cum să resetezi routerul”.
Vrei să afli cum să spargi parola unei rețele Wi-Fi.
Căutarea pe internet a unor termeni ca „Wi-Fi password hack” afișează o mulțime de site-uri care oferă programe adesea pline de reclame, bot-uri și escrocherii.
De cele mai multe ori, link-urile duc la scamuri de tip phishing.
Dacă descarci astfel de programe, fă-o pe un PC pe care nu îți pasă să îl compromiți.
În testele noastre, multe unelte au fost șterse automat de antivirus înainte să apuce să ruleze.
Pentest vine de la „penetration testing”, o abordare ofensivă de securitate pentru a identifica orice cale de acces neautorizat.
Există echipamente specializate de tipul Hak5 WiFi Pineapple, care costă aproximativ €110 și oferă audit complet al rețelelor Wi-Fi.
Varianta Tactical, la circa €180, suportă scanare pe frecvențele de 2,4 și 5 GHz.
Dacă ești fan al Raspberry Pi, unii utilizatori îl transformă într-un dispozitiv similar pentru audit Wi-Fi.
și Flipper Zero, un gadget de aproximativ €155 care arată ca o consolă retro, dar are nevoie de accesorii precum o placă Wi-Fi Deve Board pentru a funcționa în modul hacker.
Poți configura un sistem PC dedicat pentru pentesting sau poți face dual-boot cu un sistem de operare separat.
Kali Linux este o distribuție Linux creată special pentru astfel de teste și o poți rula de pe CD, USB sau în VirtualBox/VMWare.
Este gratuită și include toate uneltele necesare pentru spargerea unei rețele.
Există chiar o versiune minimă în Windows App Store pentru a testa rapid câteva comenzi.
Un exemplu de listă cu adaptoare Wi-Fi compatibile cu Kali Linux găsești pe site-ul StationX.
Dacă nu vrei să instalezi un OS complet, folosește instrumente clasice de spargere Wi-Fi.
Aircrack-ng este un „set de unelte pentru evaluarea securității rețelelor Wi-Fi” și face parte din kitul oricărui administrator de rețea.
Poate crăpa atât chei WEP, cât și WPA-PSK, vine cu documentație completă și este gratuit.
Pentru a sparge o rețea, ai nevoie de un adaptor Wi-Fi care să suporte injectarea de pachete și de multă răbdare.
Aircrack adună date prin capturare de pachete; poate dura ore până la descifrarea parolei.
Găsești tutoriale despre cum să folosești Aircrack-ng pe Kali Linux și cum să îți securizezi rețeaua cu același instrument.
O alternativă similară în linie de comandă este Airgeddon pentru Linux.
Cracarea parolelor WPA/WPA2 este provocarea adevărată.
Reaver-wps este singura unealtă care pare capabilă de asta.
După 4–10 ore de atacuri brute-forțe, Reaver ar trebui să dezvăluie parola.
Funcționează doar dacă semnalul e puternic și WPS (Wi-Fi Protected Setup) este activat.
WPS permite conectarea automată prin apăsarea unui buton pe router și pe dispozitiv; este „poarta” prin care Reaver pătrunde.
Chiar dacă dezactivezi WPS, uneori rămâne parțial activ.
Singura soluție e să folosești un router fără suport WPS sau să te asiguri că a fost complet oprit.
Un alt instrument este Hashcat, pentru cei confortabili cu rularea fișierelor binare pe PC.
Oferă moduri variate de atac (dicționar, combinații, brute-force, asociere etc.) și este tot gratuit.
Unele unelte de hacking WPS există și pe Android, dar necesită dispozitive rootate.
Poți încerca Wifi WPS WPA Tester, Reaver for Android sau Kali Nethunter.
Când ai nevoie cu adevărat de internet, spargerea parolei poate dura prea mult.
În schimb, poți transforma smartphone-ul într-un hotspot instant, mult mai rapid.