
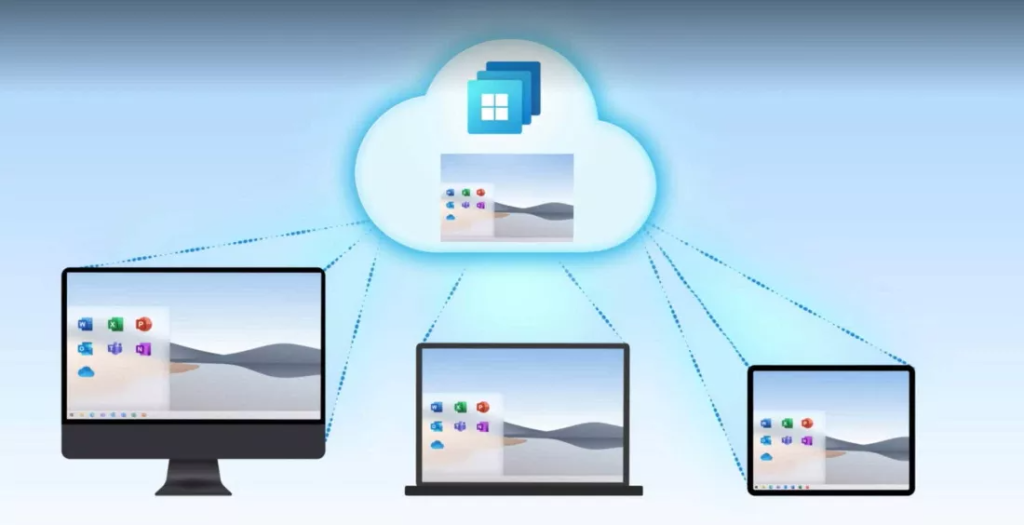
Noile setări implicite dezactivează redirecționările de fișiere și activează funcții avansate de securitate
Instalările Windows bazate pe cloud sunt în general mai sigure decât configurațiile locale, în special împotriva atacurilor fizice și de rețea care vizează dispozitivele endpoint. Acum, Microsoft ridică și mai mult ștacheta prin îmbunătățirea funcțiilor de securitate specifice pentru PC-urile Cloud Windows 365.
Microsoft a anunțat recent două modificări axate pe securitate pentru platforma PC Cloud Windows 365. Serviciul pe bază de abonament va dezactiva în curând toate redirecționările de fișiere la nivel de utilizator și va activa mai multe funcții de securitate bazate pe virtualizare pentru a consolida integritatea datelor și a codului. Ambele modificări vor fi activate în mod implicit, deși anumite setări de administrator ar putea complica implementarea.
Redmond a declarat că „anumite redirecționări”, inclusiv redirecționările pentru clipboard, unități, USB și imprimantă, vor fi dezactivate în mod implicit pe PC-urile Cloud nou provizionate sau reprovizionate. Această modificare urmărește reducerea riscurilor precum furtul de date și malware-ul, dar ar putea afecta negativ experiența utilizatorului. De exemplu, Microsoft a explicat că accesarea unui fișier va dezactiva clipboard-ul, făcând imposibilă copierea fișierelor între PC-ul Cloud și dispozitivele fizice.
În timp ce redirecționările USB sunt dezactivate în mod implicit, dispozitivele gestionate prin „redirecționări de nivel înalt” nu vor fi afectate. Mouse-urile, tastaturile și camerele web intră în această categorie și ar trebui să continue să funcționeze conform așteptărilor. În plus, politicile de provizionare existente asigură că PC-urile Cloud Windows 365 Frontline în mod partajat rămân neafectate.
Dezactivarea redirecționărilor ar trebui să facă PC-urile Cloud Windows mai sigure și mai bine aliniate cu Inițiativa Microsoft Secure Future. PC-ul Cloud Windows 365 oferă acces la un mediu Windows limitat, găzduit pe platforma cloud a Microsoft. Compania a introdus serviciul ca o modalitate mai productivă de a utiliza Windows, îmbunătățind în același timp securitatea și reziliența pentru organizațiile enterprise.
Platforma PC Cloud, presupus sigură, are acum nevoie de și mai multă securitate – împreună cu puțină frustrare la nivel de utilizator, deoarece oamenii încă trebuie să lucreze cu fișiere, fie că sunt locale sau în cloud. Microsoft a introdus serviciul PC Cloud Windows 365 acum câțiva ani și a adăugat constant noi funcții. Acum vinde chiar și un terminal „prost” de 350 EUR, conceput exclusiv pentru a accesa imagini Windows găzduite în cloud.
Microsoft va începe să implementeze modificările la politicile de redirecționare a fișierelor și dispozitivelor în a doua jumătate a anului 2025. Administratorii de sistem vor trebui să reactiveze manual aceste funcții prin Intune sau GPO dacă doresc să le restabilească. Între timp, Microsoft a activat noile îmbunătățiri de securitate bazate pe virtualizare în mai 2025, oferind ceea ce este probabil o modalitate mai prietenoasă cu utilizatorul de a îmbunătăți protecția pe platforma cloud.
Microsoft include acum în mod implicit funcții de securitate bazate pe virtualizare precum VBS, Credential Guard și HVCI pe PC-urile Cloud care rulează Windows 11. Sistemul VBS utilizează virtualizarea hardware pentru a crea o enclavă de memorie securizată pentru procesele critice. Credential Guard se bazează pe această fundație pentru a proteja datele de acces. Integritatea memoriei, cunoscută și sub numele de HVCI, impune integritatea codului la nivel de kernel, permițând rularea doar a codului verificat.





