
Textul brut din chat-urile cu 64 de milioane de candidați, expus
Aproape oricine a aplicat pentru un loc de muncă la McDonald’s la începutul acestui an și-ar fi putut expune numele, numărul de telefon, adresa de e-mail, adresa fizică și alte informații personale. Cercetătorii în securitate au pătruns fără efort în sistemul administrativ care supraveghează interacțiunile candidaților cu chatbot-ul de inteligență artificială generativă care conduce majoritatea interviurilor de angajare.
Cercetătorul în securitate Ian Carroll a reușit să se conecteze la un cont administrativ pentru Paradox.ai, compania care a construit intervievatorul AI pentru locurile de muncă de la McDonald’s, folosind „123456” atât ca nume de utilizator, cât și ca parolă. Examinarea codului site-ului intern a acordat rapid acces la textul brut din fiecare chat pe care l-a purtat vreodată.
Aplicațiile pentru locuri de muncă la 90% dintre francizele McDonald’s conduc interviuri cu chatbot-ul AI al Paradox, numit Olivia. AI-ul colectează nume, locații, adrese de e-mail, numere de telefon, disponibilitatea pentru ture și alte informații personale înainte de a efectua teste rudimentare de personalitate. Supraveghetorii umani vizualizează și accesează aceste informații folosind conturi administrative Paradox.
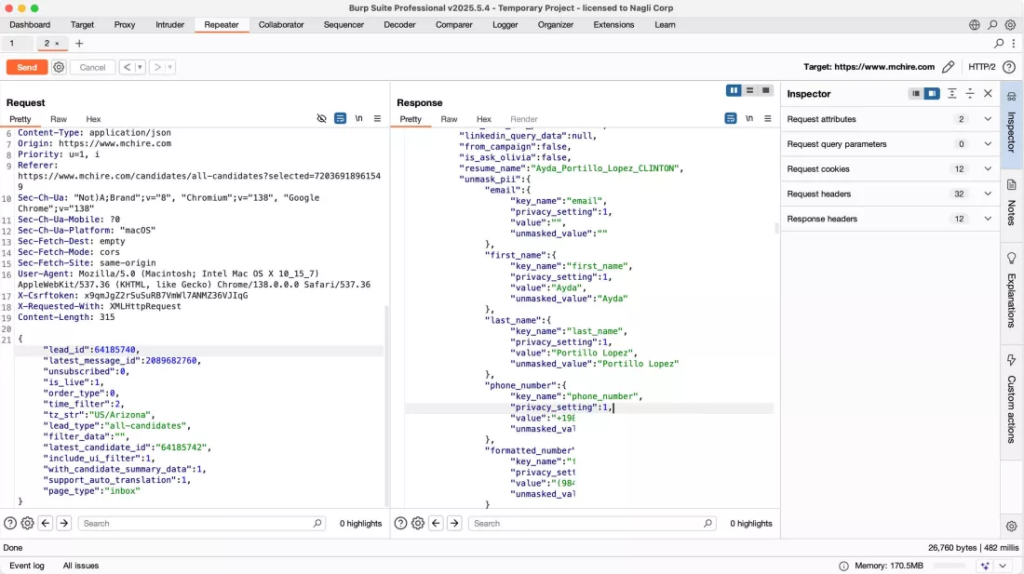
Deși site-ul de angajări al McDonald’s încearcă să direcționeze utilizatorii către o autentificare unică, Carroll a observat un link cu text mic care ducea la o pagină separată de autentificare pentru angajații Paradox. Șocant, a acceptat numele de utilizator și parola implicite, dezvăluind imediat funcționarea internă a sistemului.
După ce a descoperit un API în codul site-ului, Carroll a decrementat parametrul principal al unei cereri XHR pentru un chat de test, ceea ce i-a acordat acces la istoricul de chat al Oliviei pentru 64 de milioane de candidați. Pe lângă datele personale, scurgerea dezvăluie și token-uri de autentificare și modificări ale statutului de angajare.
Mai mult, când Carroll a încercat să alerteze Paradox cu privire la breșă, nu a reușit să găsească un contact pentru dezvăluirea problemelor de securitate. Pagina de securitate a companiei constă în mare parte dintr-o simplă asigurare că utilizatorii nu ar trebui să-și facă griji cu privire la securitate. În cele din urmă, după ce cercetătorii au trimis e-mailuri unor „persoane aleatorii”, Paradox și McDonald’s au confirmat că au rezolvat problema la începutul lunii iulie.
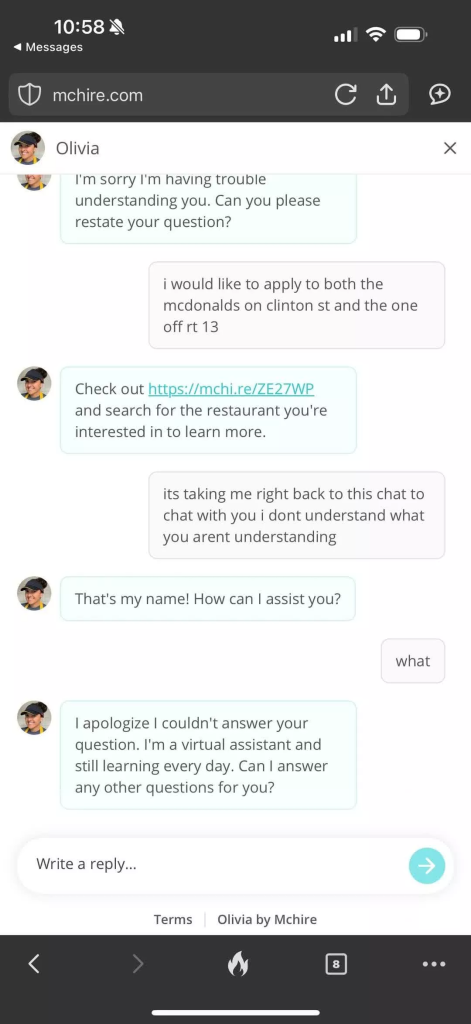
Carroll a observat, de asemenea, gama relativ limitată de răspunsuri ale Oliviei, care au stârnit ridiculizări online. Un utilizator de Reddit a distribuit capturi de ecran dintr-o conversație în care Olivia l-a direcționat către site-ul de angajări al lanțului, care l-a trimis înapoi la chatbot. Când candidatul s-a plâns, AI-ul a răspuns fără sens.
Angajarea este departe de a fi singurul domeniu în care McDonald’s a integrat AI în operațiunile sale. În martie, compania a anunțat planuri de a utiliza tehnologia pentru administrare, senzori pentru echipamente, verificarea comenzilor și alte sarcini. Anul trecut, McDonald’s a încheiat testele pentru un sistem AI de drive-thru dezvoltat de IBM.
În ciuda pericolelor evidente ale utilizării parolei „123456”, aceasta încă apare regulat în listele celor mai comune acreditări.





