
O colecție de cinci vulnerabilități bazate pe hardware
PC-urile de afaceri Latitude și Precision de la Dell sunt utilizate pe scară largă de organizații enterprise și utilizatori profesioniști. Din nefericire pentru acești clienți, sistemele conțin vulnerabilități grave de securitate care ar putea fi exploatate pentru a compromite date extrem de sensibile.
Cercetătorii în securitate de la Cisco Talos au descoperit „ReVault”, o amenințare nou identificată care afectează un număr mare de PC-uri enterprise Dell. Lanțul de atac constă în cinci vulnerabilități distincte, găsite într-o caracteristică bazată pe hardware, alimentată de seria de cipuri BCM5820X de la Broadcom. Atunci când sunt combinate, defectele pot permite atacatorilor să stabilească o prezență persistentă care supraviețuiește chiar și unei reinstalări complete a Windows.
Cele cinci vulnerabilități sunt urmărite ca CVE-2025-24311, CVE-2025-25050, CVE-2025-25215, CVE-2025-24922 și CVE-2025-24919. La baza problemei se află nu numai cipul Broadcom în sine, ci și un modul de securitate la nivel de firmware, cunoscut sub numele de ControlVault3. Potrivit Dell, ControlVault oferă o enclavă securizată bazată pe hardware pentru stocarea informațiilor sensibile, cum ar fi parolele și datele biometrice.
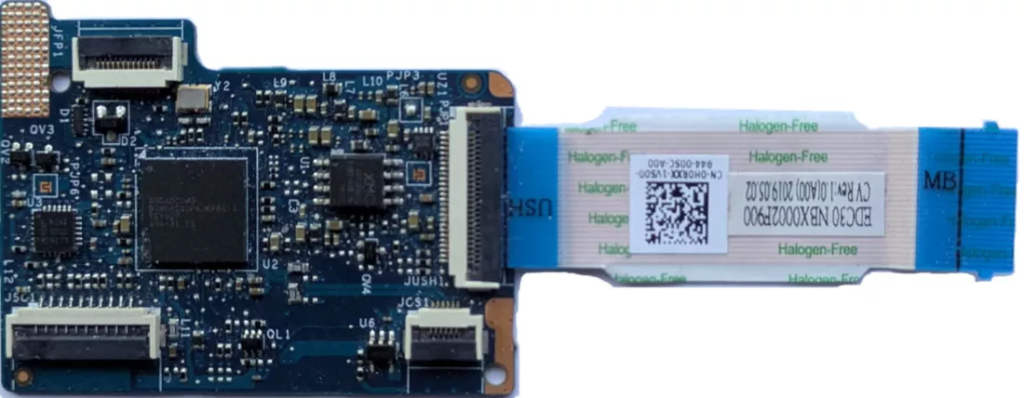
Se crede că peste 100 de modele de laptopuri Dell sunt afectate, sistemul ControlVault fiind încorporat fizic printr-o placă fiică conectată la firmware-ul plăcii de bază a sistemului. Vulnerabilitățile afectează în principal dispozitivele de clasă business Latitude și Precision – sisteme utilizate pe scară largă în IT-ul enterprise, organizații guvernamentale și medii dure, unde securitatea cibernetică este critică.
Cercetătorii avertizează că cele cinci vulnerabilități ar putea avea un impact major asupra dispozitivelor afectate. Dacă sunt exploatate, acestea ar putea permite atacatorilor să stabilească un acces persistent chiar și după ce un sistem a fost compromis, ar putea facilita atacuri fizice în medii locale și multe altele. Dell a grupat cele cinci defecte sub un singur buletin de securitate (DSA-2025-053), clasificând problema ca fiind critică și lansând drivere și firmware actualizate pentru a atenua riscul.
Compania a declarat că clienții afectați au fost notificați în iunie și că de atunci a colaborat cu furnizorul de firmware pentru a remedia defectele în cadrul Politicii sale de Răspuns la Vulnerabilități. Cercetătorii de la Cisco Talos au confirmat că cipul Broadcom vulnerabil este utilizat exclusiv în laptopurile Dell. Până în prezent, nu au fost observate atacuri în sălbăticie (in-the-wild) care să vizeze aceste vulnerabilități specifice.
Cercetătorii au subliniat că ReVault subliniază necesitatea de a verifica amănunțit toate componentele la evaluarea securității unui dispozitiv, nu doar sistemul de operare și software-ul. Defectele din firmware-ul utilizat pe scară largă, precum ControlVault de la Dell, pot avea consecințe grave pentru organizații, chiar și pentru cele care se bazează pe autentificare biometrică.





