
O vulnerabilitate de tip *zero-day* este o breșă de securitate necunoscută anterior, care a fost deja exploatată de infractori cibernetici sau alți actori rău intenționați. Potrivit unei cercetări recente realizate de Google, amenințările de tip *zero-day* continuă să crească într-un ritm lent, dar constant.
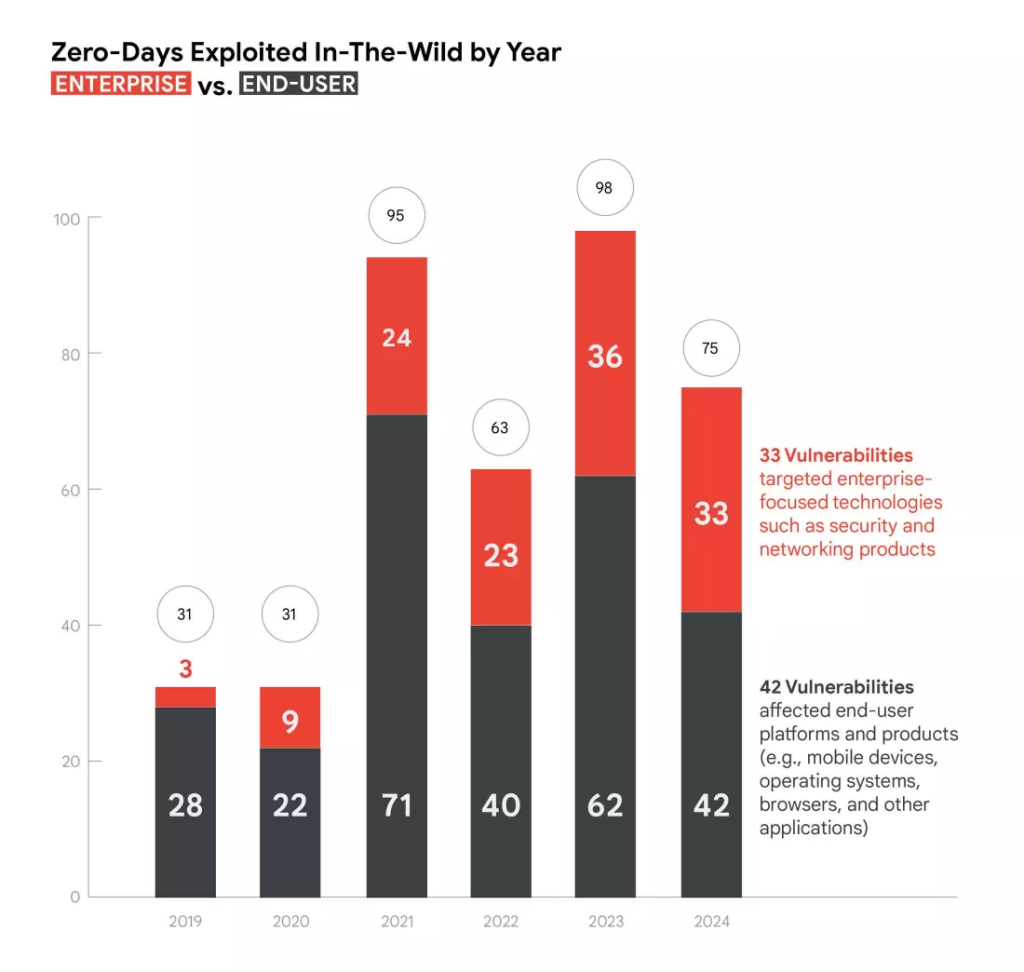
Afacerea vulnerabilităților *zero-day* devine tot mai profitabilă pentru infractorii cibernetici și din ce în ce mai periculoasă pentru utilizatorii obișnuiți, profesioniști și organizațiile enterprise. După analiza a 75 de vulnerabilități *zero-day* care au putut fi atribuite cu încredere în 2024, *Google Threat Intelligence Group* a publicat un raport detaliat care scoate la iveală faptele și tendințele identificate în cadrul investigației.
Raportul se concentrează pe erorile *zero-day* care au fost atât detectate, cât și dezvăluite public — ceea ce înseamnă că un număr semnificativ de vulnerabilități nedetectate ar putea încă să se ascundă în sistemele IT și dispozitivele utilizate la scară globală.
Deși cele 75 de vulnerabilități exploatate identificate în 2024 reprezintă o scădere față de cele 98 raportate în 2023, tendința generală rămâne neschimbată: piața exploatărilor *zero-day* continuă să crească într-un ritm constant.
Atacatorii vizează din ce în ce mai mult mediile enterprise, punând un accent deosebit pe produse din zona de securitate și infrastructură de rețea — un semnal clar că aceste sisteme critice sunt considerate ținte valoroase și expuse.
Potrivit Google, operațiunile de spionaj cibernetic conduc în topul atribuțiilor exploatărilor *zero-day*. Grupările de atac susținute de guverne — și, în unele cazuri, hackeri independenți care lucrează în numele unor state ostile — au fost responsabile pentru peste 50% din vulnerabilitățile pe care *Google Threat Intelligence Group* le-a putut atribui în 2024. Hackerii sprijiniți de statul chinez au fost asociați cu cinci exploatări *zero-day* cunoscute, iar pentru prima dată, grupările de spionaj cibernetic din Coreea de Nord au atins același număr.
O altă amenințare majoră vine din partea furnizorilor de spyware comercial, care susțin adesea că își vând instrumentele doar către guverne legitime. Totuși, chiar și atunci când aceste companii sunt închise de autorități sau devin ținta criticilor publice, GTIG a observat că cererea pentru astfel de produse invazive rămâne suficient de ridicată încât să mențină — ba chiar să extindă — această industrie.
Raportul Google oferă și câteva recomandări pentru producătorii de software și hardware care doresc să limiteze răspândirea amenințărilor *zero-day*. Deși vulnerabilitățile devin din ce în ce mai ușor de obținut și exploatat, produsele utilizate la scară largă — cum ar fi sistemele de operare mobile și browserele web — și-au îmbunătățit considerabil nivelul de securitate.
Cu toate acestea, produsele destinate utilizatorilor finali rămân ținte preferate atât pentru infractorii cibernetici, cât și pentru atacatorii susținuți de state. Acest lucru, spune Google, evidențiază nevoia unor practici de securitate mai puternice și în continuă evoluție, implementate la toate nivelurile ecosistemului tech.





