
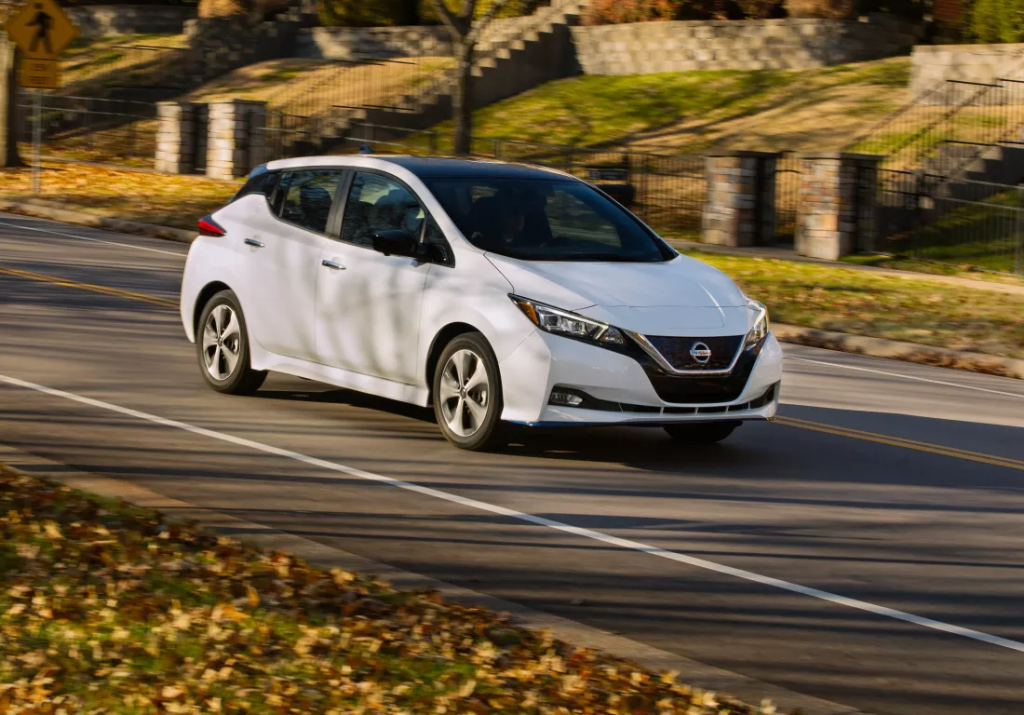
Atacatorii pot, de asemenea, înregistra conversațiile din mașină și te pot urmări folosind GPS-ul său
Pe măsură ce mașinile devin tot mai computerizate și conectate, posibilitățile ca hackerii să exploateze sistemele cresc considerabil. Vehiculele moderne se bazează în mare măsură pe software și rețele wireless, creând noi puncte de intrare pentru atacatori. Această vulnerabilitate a modelului Nissan Leaf din 2020 evidențiază riscurile în creștere pe măsură ce mașinile evoluează în dispozitive complexe, uneori autonome.
Cercetătorii în securitate de la conferința Black Hat din Asia au dezvăluit o vulnerabilitate a vehiculelor electrice Nissan Leaf din 2020 care deturnează întregul sistem informatic. Datorită unei liste lungi de vulnerabilități, hackerii pot controla de la distanță sisteme vitale – de la direcție și frânare la ștergătoare și oglinzi. Vulnerabilitatea poate permite, de asemenea, înregistrarea audio în cabină și urmărirea prin GPS.
Atacul necesită o oarecare interacțiune din partea utilizatorului, dar PCAutomotive notează că obținerea acesteia nu este dificilă. Atacatorul blochează mai întâi semnalele pe spectrul de 2,4 GHz, declanșând o alertă pe sistemul de infotainment că nu se poate conecta la dispozitive Bluetooth precum un telefon. Această notificare determină utilizatorul să deschidă setările de conectivitate, oferind hackerului oportunitatea de a prelua controlul sistemului.
O listă a vulnerabilităților urmărite care permit atacul complex RCE (Remote Code Execution – Execuție de Cod de la Distanță) include:
- CVE-2025-32056 – Ocolire Anti-Furt
- CVE-2025-32057 – app_redbend: Atac MitM (Man-in-the-Middle)
- CVE-2025-32058 – v850: Depășire de stivă în procesarea CBR
- CVE-2025-32059 – Depășire buffer de stivă ducând la RCE [0]
- CVE-2025-32060 – Absența unei verificări a semnăturii modulului kernel
- CVE-2025-32061 – Depășire buffer de stivă ducând la RCE [1]
- CVE-2025-32062 – Depășire buffer de stivă ducând la RCE [2]
- PCA_NISSAN_009 – Filtrare necorespunzătoare a traficului între magistralele CAN
- CVE-2025-32063 – Persistență pentru rețeaua Wi-Fi
- PCA_NISSAN_012 – Persistență prin CVE-2017-7932 în HAB al i.MX 6
Gravitatea acestui atac este relativ scăzută din câteva motive. În primul rând, este restricționat la modelul Leaf din 2020, ceea ce îi limitează semnificativ amprenta. În al doilea rând, PCAutomotive a raportat în mod responsabil vulnerabilitatea către Nissan înainte de a o dezvălui la Black Hat, permițând producătorului să actualizeze firmware-ul Leaf-ului. În cele din urmă, utilitatea controlului de la distanță al unei mașini este practic inexistentă.
Fără camere video sau o vizualizare directă a vehiculului, controlul de la distanță are o utilitate practică redusă – în afară de a permite cuiva să provoace daune aleatorii. Cu toate acestea, înregistrarea conversațiilor din mașină sau urmărirea locației mașinii este mult mai valoroasă pentru un atacator. Discuțiile private pot furniza informații semnificative atunci când sunt combinate cu alte tehnici de culegere de date, iar GPS-ul poate oferi zone țintă ușoare pentru furt.
Indiferent de impactul practic al vulnerabilității, proprietarii care nu și-au actualizat firmware-ul mașinii ar trebui să o facă cât mai curând posibil.





