
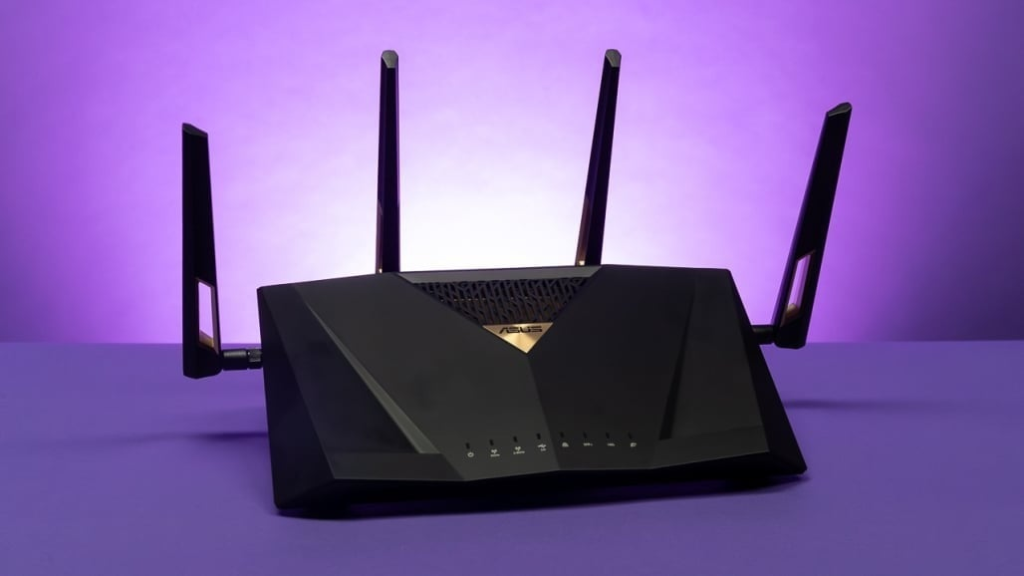
Un „adversar bine finanțat și extrem de capabil” a obținut acces neautorizat la 9.000 de routere, cel mai probabil cu intenția de a le infecta cu malware și de a construi un botnet.
Această breșă de securitate ridică îngrijorări majore, având în vedere amploarea atacului și faptul că routerele compromise pot fi folosite ulterior pentru atacuri coordonate sau pentru a intercepta traficul de internet al utilizatorilor afectați.
Dacă ai un router Asus, s-ar putea să fie printre cele 9.000 compromise de „un adversar bine finanțat și extrem de capabil”, potrivit unui nou raport publicat de firma de securitate cibernetică GreyNoise.
GreyNoise a descoperit problema pe 18 mai și o face publică acum, după ce a informat autoritățile și partenerii din industrie. Autorul atacului rămâne necunoscut, însă „nivelul de sofisticare indică un adversar bine pregătit și cu resurse considerabile”, spun specialiștii.
Actorul amenințării a desfășurat o campanie amplă de exploatare, obținând acces neautorizat la routere Asus expuse direct pe internet. Scopul pare să fi fost crearea unei rețele distribuite de dispozitive – un botnet – care să poată fi folosit pentru activități malițioase ulterioare.
Ce să faci dacă ai un router Asus
Dacă deții un router Asus, există o metodă simplă de a verifica dacă a fost compromis de hackeri. Mai întâi, conectează-te în interfața firmware a routerului și caută opțiunea „Enable SSH” în setări. Aceasta poate fi listată în secțiunea „Service” sau „Administration”. Dacă dispozitivul este infectat, va apărea că permite accesul prin SSH pe portul 53282, utilizând această cheie publică SSH (trunchiată aici):
ssh-rsa AAAAB3NzaC1yc2EAAAABIwAAAQEAo41nBoVFfj4HlVMGV+YPsxMDrMlbdDZ…
Dacă routerul tău a fost accesat, cea mai sigură soluție este să faci un factory reset, recomandă Kim Key, analist de securitate la PCMag. Acest atac este deosebit de periculos, explică GreyNoise, deoarece „supraviețuiește atât repornirilor, cât și actualizărilor de firmware, oferind atacatorilor control durabil asupra dispozitivelor afectate.” Un reset complet la setările din fabrică poate elimina compromiterea. În alte cazuri, o simplă actualizare de firmware ar fi fost suficientă.
Asus recomandă, de asemenea, să elimini sau să dezactivezi intrarea SSH și să blochezi următoarele patru adrese IP, potrivit ZDNet:
-
101.99.91.151
-
101.99.94.173
-
79.141.163.179
-
111.90.146.237
Dacă routerul tău nu a fost accesat, este important să actualizezi firmware-ul pentru a preveni eventuale probleme în viitor. Asus a remediat vulnerabilitatea CVE-2023-39780 prin cea mai recentă actualizare de firmware.
„Menține actualizate toate dispozitivele conectate la internet din locuință, inclusiv routerul”, spune Kim Key. „Pe lângă celelalte activități de bază în checklistul de securitate cibernetică, nu uita să verifici periodic actualizările pentru dispozitivele tale pe tot parcursul anului.”





