
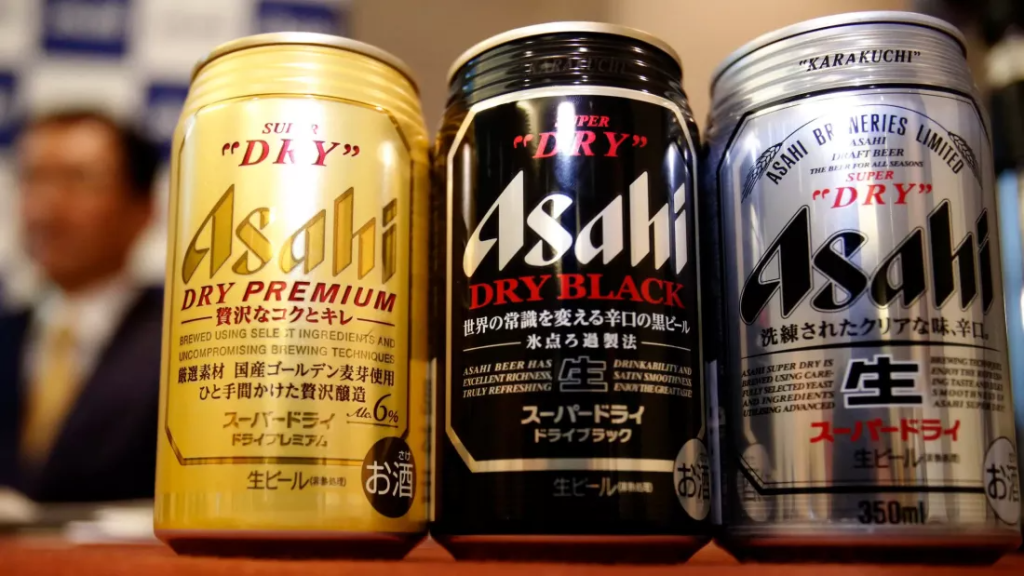
Cea mai mare fabrică de bere din țară suferă un atac ransomware
Atacurile ransomware au paralizat spitale, școli și chiar o conductă de combustibil din SUA. Acum, același tip de criminalitate cibernetică amenință ceva la fel de obișnuit ca berea. Perturbarea de la cea mai mare fabrică de bere din Japonia este un memento că ransomware-ul poate da peste cap viața de zi cu zi și că lupta globală împotriva criminalității cibernetice este departe de a fi încheiată.
Asahi, cea mai mare fabrică de bere din Japonia, a confirmat recent că și-a întrerupt operațiunile după o breșă în sistemele sale IT. Retailerii avertizează acum că cea mai populară bere a țării, Asahi Super Dry, s-ar putea epuiza în câteva zile.
Compania, care reține unele detalii din motive de confidențialitate, a declarat că atacul cibernetic a avut loc luni și a forțat-o să suspende comenzile, livrările și serviciul clienți. Deși unele informații au fost extrase, Asahi a spus că datele clienților nu sunt în pericol și că perturbarea este limitată la Japonia. Compania a adăugat că investigația sa internă este în curs de desfășurare și că detaliile s-ar putea schimba.
Nu este clar când va reveni serviciul complet. Victimele anterioare ale ransomware-ului din Japonia au avut nevoie de mai mult de o lună pentru a-și reveni. Între timp, Asahi a reluat unele comenzi folosind sisteme analogice, iar serviciul clienți este de așteptat să repornească săptămâna viitoare.
Deoarece majoritatea celor 30 de fabrici ale Asahi din Japonia sunt offline de luni, magazinele de proximitate și barurile se tem că Super Dry s-ar putea epuiza în două sau trei zile. Deși producătorii de bere rivali ar putea încerca să umple golul, mulți clienți rămân fideli mărcii emblematice a Asahi.
Incidentul amintește de unul dintre cele mai infame atacuri ransomware din ultimii ani: breșa Colonial Pipeline din 2021 de către grupul est-european DarkSide. Ca și în cazul Asahi, conducta însăși – care furniza aproape jumătate din combustibilul de pe Coasta de Est – nu a fost afectată fizic, dar operatorii au suspendat comenzile după ce au fost blocați din sistemele IT.
Atacurile ransomware au atins niveluri record și au devenit mai periculoase în anii de atunci, pe măsură ce companiile vizate au continuat să plătească bandelor de criminalitate cibernetică milioane.
Agențiile de aplicare a legii din SUA și Marea Britanie au închis operațiunile dezvoltatorului de ransomware LockBit la începutul acestui an, dar grupul a reapărut recent cu o versiune nouă, mai versatilă, a malware-ului. Companiile japoneze, dintre care peste 200 au fost vizate anul trecut, au devenit din ce în ce mai atractive pentru atacatori din cauza protocoalelor de securitate învechite și a tendinței de a plăti în tăcere răscumpărări.
Experții recomandă companiilor să se apere împotriva ransomware-ului prin păstrarea de backup-uri sigure, segmentarea rețelelor, instruirea angajaților pentru a depista înșelătoriile și răspunsul rapid la breșe.





