
Funcția rămâne exclusivă pentru PC-urile Copilot+ cu Windows 11. David Weston, executiv Microsoft pe zona de securitate, explică de ce Recall este acum „cea mai sigură experiență disponibilă în Windows”.
După o lungă amânare cauzată de îngrijorări legate de securitate, Microsoft este gata să lanseze oficial funcția sa controversată, Recall. Aceasta devine disponibilă exclusiv pe PC-urile Copilot+ cu Windows 11, ca parte a unei actualizări de funcționalitate lansate astăzi.
Recall este concepută pentru a ajuta utilizatorii să găsească rapid foldere, e-mailuri sau tab-uri de browser pe care le-au închis sau rătăcit. Totuși, după prezentarea inițială de anul trecut, funcția a atras comparații cu spyware-ul, deoarece face capturi de ecran periodice ale activității de pe PC și le arhivează. În mâinile greșite, aceste capturi ar putea fi folosite pentru a supraveghea utilizatorii, devenind astfel o țintă periculoasă pentru malware sau chiar pentru guverne.
Aceste îngrijorări privind confidențialitatea și securitatea au determinat Microsoft să întârzie lansarea Recall și să dezvolte o serie de măsuri de protecție pentru a preveni eventuale abuzuri. Compania a oferit funcția în versiune beta pentru utilizatorii Windows 11 Insider și a colectat feedback real înainte de lansarea generală de astăzi.
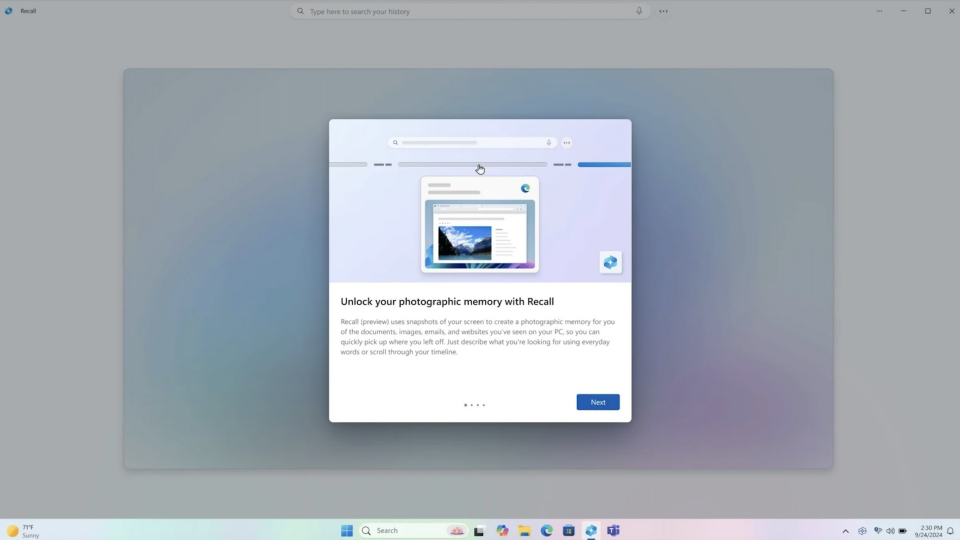
Într-un interviu, David Weston, Vicepreședinte Microsoft pentru Securitate, a declarat că Recall este „cea mai sigură experiență din Windows”. Funcția este *opt-in* și poate fi dezinstalată din Windows 11 Copilot+ OS.
„Oamenii erau îngrijorați că cineva ar putea activa Recall pe furiș”, explică Weston, motiv pentru care Microsoft a inclus opțiunea de dezinstalare. Funcția poate fi reactivată ulterior, dar activarea completă și configurarea se pot face doar dacă utilizatorul se înscrie în Windows Hello, metoda de autentificare a companiei care necesită amprentă sau recunoaștere facială.
„Astfel, prima dată când vrei să activezi Recall, trebuie să dovedești biometric că ești utilizatorul autentificat”, adaugă Weston. De asemenea, Microsoft folosește o „versiune avansată” a Windows Hello, concepută special pentru a împiedica malware-ul să falsifice o scanare facială folosind camera PC-ului.
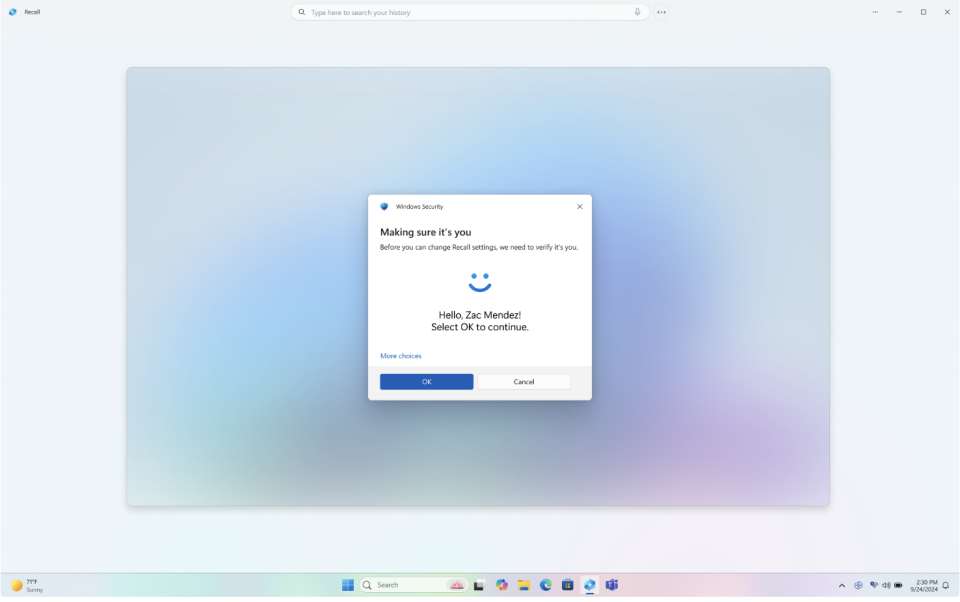
„De aceea credem că putem avea încredere în dovada de prezență — că, da, utilizatorul chiar dorește să activeze această funcție,” spune Weston.
Cealaltă măsură majoră de protecție este criptarea. Microsoft a conceput Recall să funcționeze cu o criptare *end-to-end*, pentru a împiedica accesul malware-ului sau chiar al Microsoft la fișierele Recall. În plus, toate datele generate de Recall rămân stocate local pe PC-ul utilizatorului și nu sunt niciodată trimise către serverele companiei.
Microsoft a consolidat și mai mult securitatea Recall mutând cheile de criptare și datele capturilor de ecran în cipul TPM, axat pe securitate, în loc să le păstreze în sistemul de operare Windows 11. „Totul se procesează într-o mașină virtuală separată,” explică Weston. „Asta înseamnă că, chiar și în cazul în care ai fi infectat cu malware și sistemul principal ar fi compromis, informațiile criptate nu ajung niciodată pe acel sistem principal.”
O altă preocupare legată de Recall este posibilitatea ca funcția să salveze parole sau informații personale sensibile care apar pe ecran. În acest sens, Weston spune că Microsoft a început să implementeze „filtre pentru aplicații” menite să detecteze date sensibile, cum ar fi numerele de asigurare socială, și să prevină capturarea lor în capturile de ecran. „Avem un set inițial de filtre și ne-am angajat să le actualizăm constant pentru a deveni din ce în ce mai eficiente,” precizează el.
Utilizatorii pot verifica dacă Recall este activat prin intermediul unor „indicatori vizuali”, inclusiv pictograma *eye icon* din system tray. Într-un articol publicat pe blogul oficial, Microsoft își apără decizia de a lansa Recall, afirmând: „Într-un context în care 69% dintre consumatori se simt copleșiți de prea multe informații, este mai important ca niciodată să îi ajutăm să găsească rapid informațiile de care au nevoie.”





