
Aplicațiile au fost acum eliminate, dar infractorii cibernetici s-ar putea adapta rapid cu noi atacuri
Google Play implementează protecții tot mai sofisticate pentru a proteja utilizatorii împotriva malware-ului și a altor amenințări de securitate. Cu toate acestea, actorii de amenințări pricepuți continuă să găsească modalități de a ocoli aceste apărări, exploatând vulnerabilități pentru a genera venituri și a compromite dispozitive la scară largă.
La începutul acestui an, Google a furnizat cifre despre presupusa rezistență a Android la malware și alte amenințări de securitate. Cu toate acestea, campania nou descoperită „SlopAds” arată că apărările Mountain View rămân vulnerabile la atacuri sofisticate și puternic ascunse.
Cercetătorii de la Satori Threat Intelligence, parte a Human Defense Platform, au descoperit că SlopAds este o campanie complexă de fraudă cu reclame și click-uri, construită pe mai mult de 224 de aplicații. În total, acele aplicații au fost descărcate de peste 38 de milioane de ori din Google Play, în 228 de țări și piețe.
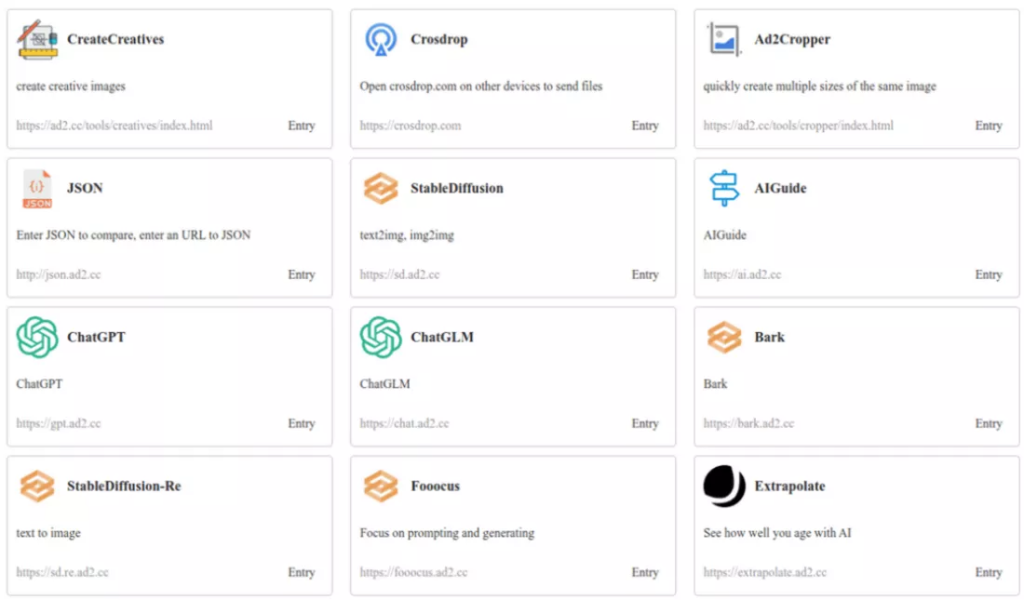
Numele „SlopAds” provine de la brandingul de masă, în stil AI, al aplicațiilor, reflectând avalanșa de „rebuturi AI” de calitate scăzută care se răspândește acum online. În ciuda faptului că imitau servicii populare precum ChatGPT, toate sutele de aplicații erau malițioase, activitatea fiind direcționată prin servere de comandă și control (C2) operate de atacatori.
SlopAds a generat zilnic 2,3 miliarde de cereri de reclame false, majoritatea impresiilor provenind din SUA (30%), India (10%) și Brazilia (7%). Cercetătorii au spus că aplicațiile au folosit trucuri inteligente pentru a ocoli măsurile de securitate tot mai sofisticate ale Google Play.
Când utilizatorii instalau malware-ul direct din Google Play, acesta se comporta ca o aplicație tipică, fără niciun semn de activitate frauduloasă sau malițioasă. Cu toate acestea, dacă utilizatorii îl instalau după ce dădeau click pe o reclamă frauduloasă, aplicația descărca un fișier de configurare criptat care livra sarcina utilă malițioasă.
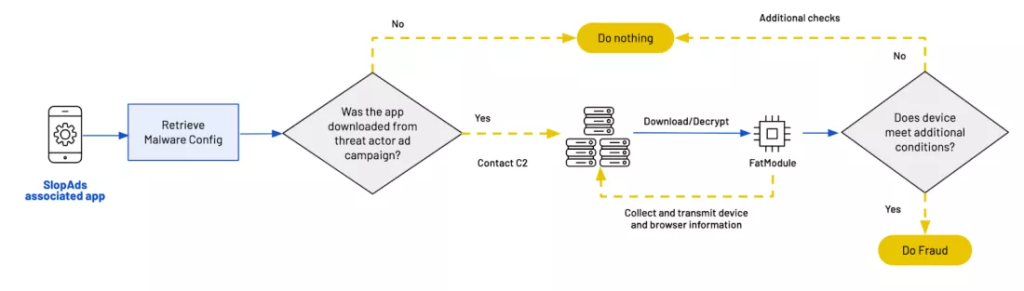
Aplicațiile SlopAds preluau imagini în format PNG, care foloseau steganografia pentru a ascunde bucăți dintr-o arhivă APK malițioasă. Odată asamblat, malware-ul complet – numit Fat Module – folosea instanțe ascunse ale browserului Chrome (WebView) pentru a colecta date de pe dispozitiv și a comunica cu serverele C2.
Domeniile malițioase generau cereri de reclame false, dându-se drept site-uri de știri legitime, oferind un flux continuu de venituri din reclame pentru infractorii cibernetici. Analiștii Satori au spus că infrastructura C2 includea peste 300 de domenii, arătând că actorii de amenințări erau pregătiți să își extindă „afacerea”. Google a eliminat toate cele 224 de aplicații identificate din Play Store, dar SlopAds ar putea reapărea sub nume diferite, adaptându-se la contramăsurile Mountain View.





