
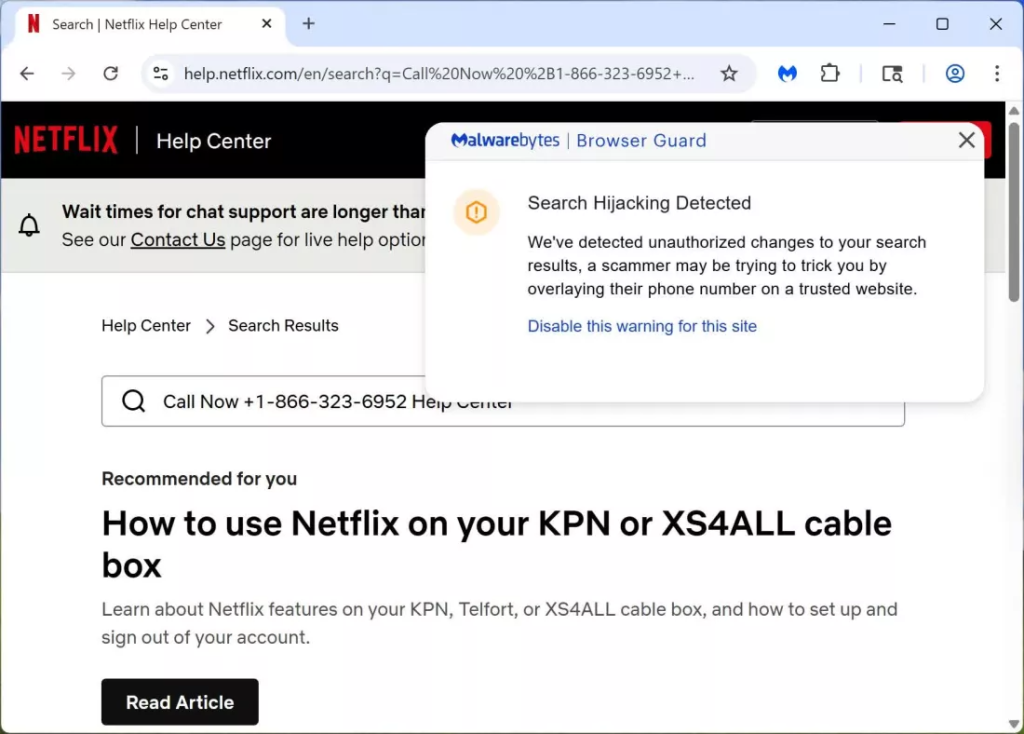
Hackerii manipulează, de asemenea, reclamele Google pentru a plasa numere de suport false
Un avertisment recent de la Malwarebytes explică faptul că utilizatorii care caută numere de telefon pentru suport tehnic pot întâlni informații de contact false, chiar și atunci când vizitează site-urile oficiale ale mărcilor importante. Utilizatorii ar trebui să examineze cu atenție textul care apare în barele de căutare ale site-urilor de suport și să abordeze rezultatele sponsorizate ale căutărilor Google cu prudență, dacă nu chiar deloc.
Mulți oameni probabil înțeleg că ar trebui să verifice URL-urile atunci când vizitează site-uri pentru bănci, companii de tehnologie și alte servicii critice pentru a evita linkurile frauduloase. Deși evitarea linkurilor din e-mailurile suspecte este o măsură de precauție binecunoscută, hackerii cumpără frecvent și reclame sponsorizate Google care duc la site-uri web false, concepute pentru a fura informații personale.
Cu toate acestea, cea mai recentă înșelătorie este și mai subtilă. În loc să creeze site-uri web false, escrocii injectează numere de suport tehnic false în site-uri legitime, modificând parametrii din linkurile de căutare sponsorizate. Motoarele de căutare nu afișează textul adăugat în URL-uri, iar paginile oficiale de suport nu îl blochează, făcând înșelătoria să pară mai convingătoare.
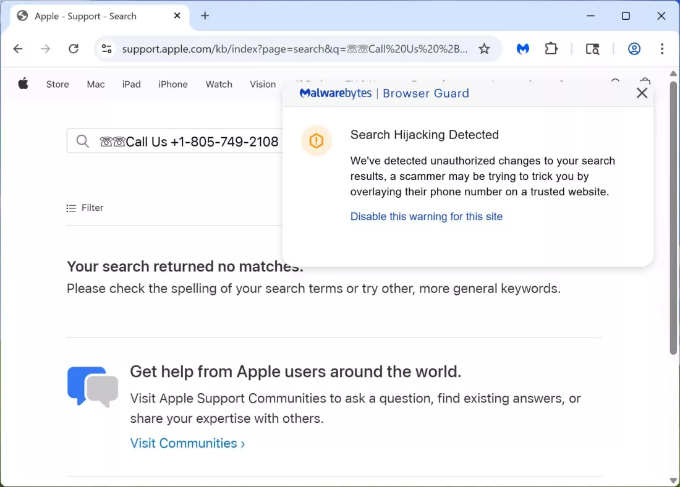
Schema începe atunci când utilizatorii caută pe Google numere de suport tehnic pentru mărci importante. Dând clic pe un rezultat sponsorizat de top, ajung pe o pagină de suport reală, dar numărul de telefon al escrocului apare în bara de căutare a site-ului.
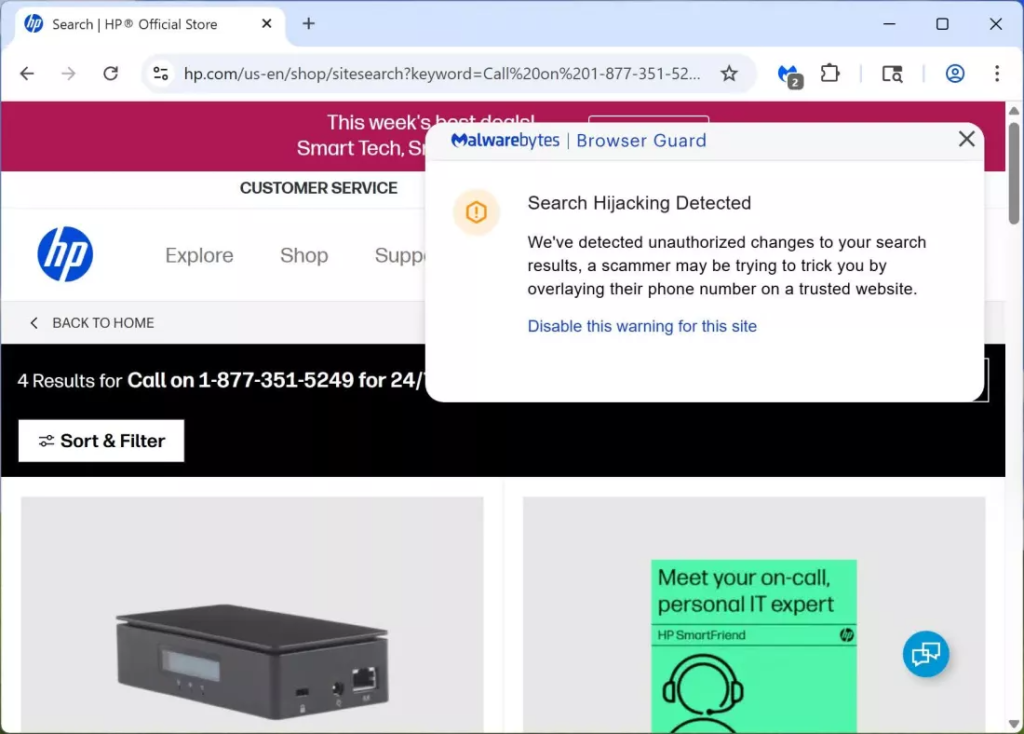
Utilizatorii nebănuitori care sună la număr, crezând că au ajuns la centrul de apeluri al companiei, sunt în schimb conectați la escroci care încearcă să fure datele de autentificare ale contului sau informații bancare. Malwarebytes raportează că atacatorii au vizat pagini de suport pentru Netflix, PayPal, Apple, Microsoft, Facebook, Bank of America și HP. Aceste rezultate de căutare deturnate sunt cel mai greu de depistat pe site-ul Apple.
Malwarebytes spune că extensia sa Browser Guard poate detecta această tactică ca o deturnare a căutării și poate avertiza utilizatorii. Alte semne de alarmă includ numere de telefon care apar la sfârșitul URL-urilor legitime, utilizarea excesivă a unui limbaj alarmant, caractere codificate precum „%20” și pagini de căutare care afișează rezultate înainte ca utilizatorii să introducă o interogare.
Pentru a rămâne în siguranță, utilizatorii ar trebui să caute numerele de suport în comunicările verificate anterior, cum ar fi e-mailurile anterioare sau mesajele directe de la companie, și să le compare cu rezultatele căutărilor actuale. Dacă un reprezentant de suport solicită informații personale sau bancare care nu au legătură cu problema, închideți imediat.
Navigarea manuală către site-ul web al unei companii și accesarea secțiunii de suport (fără a se baza pe motoarele de căutare) poate ajuta, de asemenea, la evitarea linkurilor sponsorizate deturnate. Linkurile verificate pot fi adesea găsite în comunicările de încredere sau pe profilurile oficiale de social media ale companiei și pe pagina Wikipedia.





